@ejay כתב:
@ע-ה-דכו-ע
משהו כזה?
https://github.com/e-ago/bitcracker
עיי"ש
הערה: שימו לב שכמות סיסמאות השחזור האפשריות היא עצומה:
recovery password = 65536 x 65536 x 65536 x 65536 x 65536 x 65536 x 65536 x 65536
על פי המחקר שלנו, פיזור הסיסמאות אחיד ואין דרך למצוא מספרים "סבירים יותר". עד כה, לא מצאנו כלל להפחתת כמות המועמדים האפשריים. משמעות הדבר היא שהתקפת סיסמת השחזור עלולה להימשך נצח
ע-ה-דכו-ע כתב:
לא תמצא תוכנה שמצליחה לפרוץ לביטלוקר בלי שום מפתח ובלי להפעיל חוות שרתים לזמן בלתי ידוע
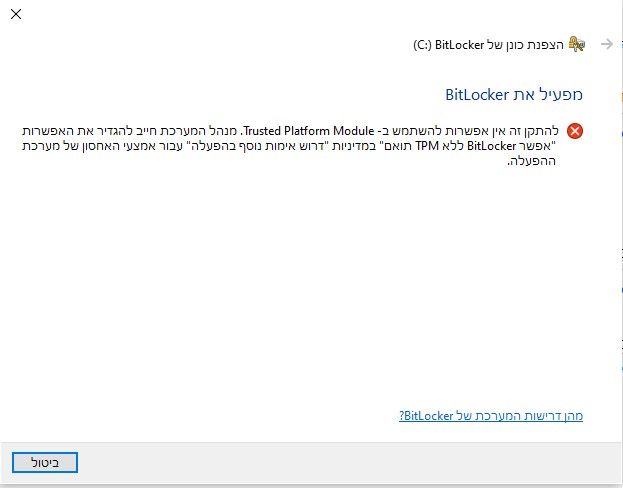
והאמת שהפרוייקט הזה ספציפית כותב שאפילו בזמן בלתי ידוע הוא לא יכול לפרוץ אם זה הוצפן ע"י TPM שאם אני מבין נכון זה כל פעם שמתבצעת הצפנה אוטומטית לכונן מערכת
שימו לב שכרגע אנו מסוגלים לתקוף את סיסמת השחזור רק אם התקן האחסון לא הוצפן באמצעות TPM.



 { const baseUrl = "https://www.google.co.il/search?q=site:mitmachim.top"; const m = location.pathname.match(/^\/(topic|category)\/(\d+)/); const type = m ? m[1] : null; const id = m ? m[2] : null; let searchInput; function search(path = "") { const query = searchInput.value.trim(); if (query) { window.open(`${baseUrl}${path}%20${encodeURIComponent(query)}`, "_blank"); } } let buttons = {}; buttons.searchAll = { id: "bb-search-all", label: `חיפוש ${type ? "בכל הפורום" : ""}`, className: type ? "btn-secondary" : "btn-primary", callback: () => search(), }; if (type === "topic") { buttons.searchTopic = { label: "חיפוש בנושא זה", className: "btn-primary", callback: () => search(`/topic/${id}`), }; } else if (type === "category") { buttons.searchCategory = { label: "חיפוש בקטגוריה זו", className: "btn-primary", callback: () => search(`/category/${id}`), }; } buttons.cancel = { label: "ביטול", className: "btn-default", "data-bs-dismiss": "modal" }; const dialog = bootbox.dialog({ title: '<div style="text-align:center;"><img src="/assets/uploads/files/1625950269825-mt-google.png" width="400" alt="חיפוש בגוגל"></div>', message: '<input id="bb-inp" class="bootbox-input bootbox-input-text form-control" placeholder="הקלידו כדי לחפש בגוגל" autocomplete="off"/>', buttons, backdrop: true, show: true, onEscape: true }); dialog.on("shown.bs.modal", function () { searchInput = document.getElementById("bb-inp"); if (searchInput) { searchInput.focus(); searchInput.addEventListener("keydown", function (e) { if (e.key === "Enter") { e.preventDefault(); const query = this.value.trim(); if (query) { search(); dialog.modal("hide"); } } else if (e.key === "Escape") { e.preventDefault(); dialog.modal("hide"); } }); } const searchAllButton = document.getElementById("bb-search-all"); if (searchAllButton) { searchAllButton.title = "לחצו על אנטר כדי לחפש"; } }); })(); void 0;)