
וואו! | כשתכנס לאתר הזה אתה תרגיש כאילו פרצת לסוכנות ריגול בין לאומית!
-
@קוטב-ירוק החדשות נכונות, אבל מהניסוח זה מראה עם מי יש לנו עסק,
וזה רק מחשיד יותר... -
-
זה נכון התכונתי שזה אנטישמי,
אבל ג'י פי טי טוען שזה פשוט אוסף מידע מהרבה אתרים בין השאר אל ג'זירה. -
@יעב-ץ כל ״אירופאי/קנדי/אוסטרלי/אפריקאי״ לא כותב 'רשת חדשות קודש' - מה כבר יכול להיות קודש בחדשות?
זה סגנון אסלאמי (בעצם חצי מכל ה- אירופאיים, קנדיים וכו' הם גם אסלאמיים אז כנראה אתה צודק...)@נחלס-דון זה תרגום מובנה של הדפדפן כנראה זה מרשת אל-קודס או שם דומה.
-
@נחלס-דון זה תרגום מובנה של הדפדפן כנראה זה מרשת אל-קודס או שם דומה.
-
חברה לא להתלהב מהאתר הזה.
הוא אוסף כמה נתונים מAPI שונים עם עיצוב של AI.
_
זה נהיה טרנדי בעולם אחרי שיוטיובר אחד בשם ביואוול סידהו (משהו כזה...) יצר (עם קלוד) מערכת שאוספת המון נתוני מפה מהעולם ומחברת הכל יחד עם כל מיני שכבות נתונים.
ומאז יש לזה כל מיני חיקויים.ואגב אתרי פריצות סייבר קיימים שנים...
@טופטופיסט יכול להיות, אבל כמדומני שמספר הלווייני מודיעין ומיקומם זה כבר לא מודיעין גלוי,
וכן מאיפה הוא לוקח את הקטע של התוכנות הזדוניות?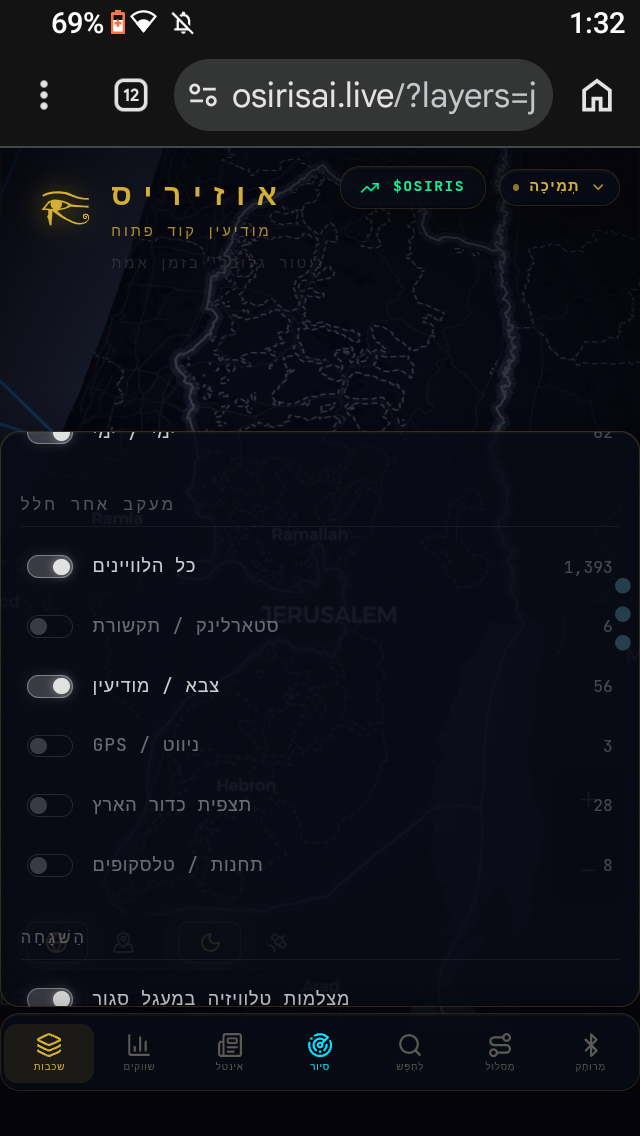
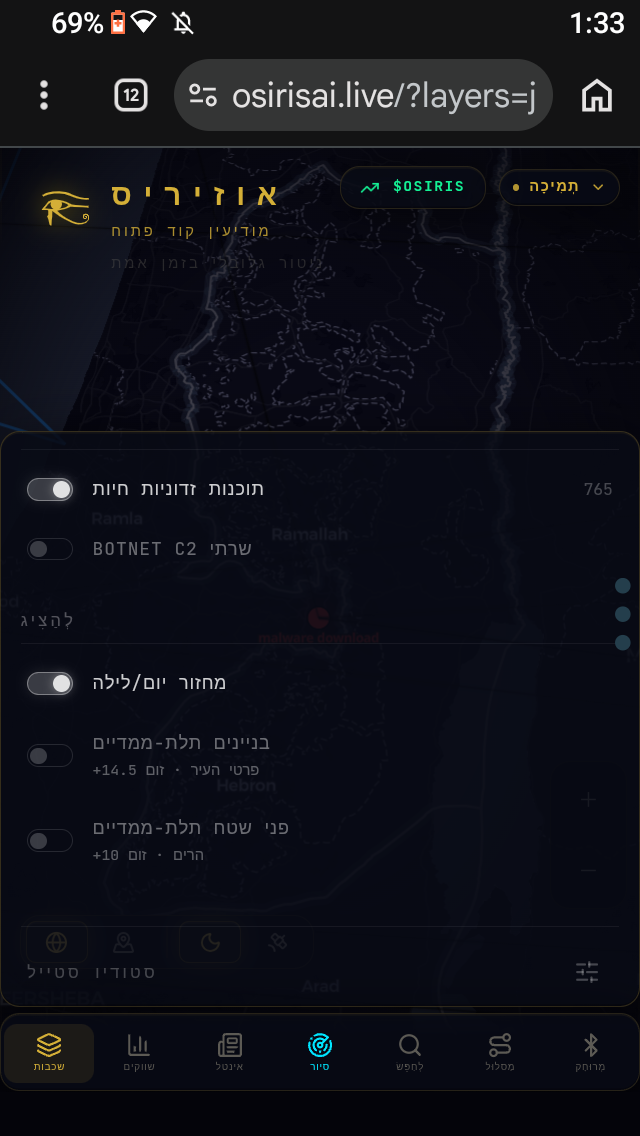
-
@טופטופיסט יכול להיות, אבל כמדומני שמספר הלווייני מודיעין ומיקומם זה כבר לא מודיעין גלוי,
וכן מאיפה הוא לוקח את הקטע של התוכנות הזדוניות? -
וואו!
היום נכנסתי לאתר הזה: https://osirisai.live/
הרגשתי כאילו פרצתי לאיזה סוכנות ריגול בין לאומית!
מה יש באתר?
מידע על שריפות, רעידות אדמה, לוינים, טיסות, צפייה במצלמות בכל העולם, לעתים עם מידע אפילו על המסלול והדגם!
אז אני ממליץ לכם להיכנס לאתר הזה וקצת להרגיש כמו איזה האקר משוכלל!
שימו לב לסרגל בצד שמאל כדי שתדעו מה אתם רואים. -
@u88 מה הנידון? זה קוד פתוח בגיטאהב..
https://github.com/simplifaisoul/osirisהנה ווירוסטוטאל https://www.virustotal.com/gui/url/b93eedf89e92c4ee3b40488f331967ec59396b1674e264afece9dfd5c3728090/detection
-
@u88 מה הנידון? זה קוד פתוח בגיטאהב..
https://github.com/simplifaisoul/osirisהנה ווירוסטוטאל https://www.virustotal.com/gui/url/b93eedf89e92c4ee3b40488f331967ec59396b1674e264afece9dfd5c3728090/detection
-
@u88 מה הנידון? זה קוד פתוח בגיטאהב..
https://github.com/simplifaisoul/osirisהנה ווירוסטוטאל https://www.virustotal.com/gui/url/b93eedf89e92c4ee3b40488f331967ec59396b1674e264afece9dfd5c3728090/detection
-
@המלאך גם בקוד הפתוח - חלק מהקבצים מקומפלים, וחוצמזה שבהקוד הפתוח רואים כמה סתירות מההצהרת פרטיות וכן שהמפתחות AI של המשתמשים עוברים בשרת וכך גם הכתובת IP של כל משתמש, ועוד
@המלאך גם בקוד הפתוח - חלק מהקבצים מקומפלים, וחוצמזה שבהקוד הפתוח רואים כמה סתירות מההצהרת פרטיות וכן שהמפתחות AI של המשתמשים עוברים בשרת וכך גם הכתובת IP של כל משתמש, ועוד
זה כמעט בוודאות קומיט שנכנס בטעות, לא ניסיון להסתיר קוד. אל תצפו לראות את הקבצים האלה רצים: האתר החי בנוי ב-Next.js, ושום קובץ בפרויקט לא קורא לתיקיית engine. כדי לבדוק את זה קראתי רק את מחרוזות הטקסט מתוך קבצי ה-.pyc, בלי להריץ אותם.
איך זה קרה:
מי ומתי: הקבצים נכנסו בקומיט אחד, fc8cce2 מ-4 באוגוסט 2026. מחבר הקומיט רשום כ-“Gemini CLI”, כלומר סוכן AI ביצע אותו. ההודעה שלו היא “feat: improve flight route api and map visuals”, והיא לא קשורה לקבצים האלה בכלל.
קומיט גורף: באותו קומיט נכנסו גם runs/ledger.jsonl וקבצי טיוטה מתיקיית scratch/. נראה שהסוכן הוסיף את כל מה שהיה בתיקייה המקומית.
חסר ב-.gitignore: הקובץ מתאים לפרויקט JavaScript ואין בו pycache/ או *.pyc. לכן Git לא סינן את הקבצים המקומפלים.
קוד המקור מעולם לא הועלה: אין קבצי .py בכל היסטוריית ה-Git. בתוך ה-.pyc נשמר הנתיב המקורי, C:\Users\mrads\osiris\engine\server.py. זה מראה שהקוד המקורי נמצא רק על מחשב Windows של המפתח, ושפייתון יצר את הקבצים המקומפלים כשהריץ אותו שם (גרסה 3.14). פייתון יוצר את התיקייה pycache אוטומטית בכל הרצה.מה הקוד עושה, לפי המחרוזות שבתוכו:
זה מודול ניסיוני בשם PYTHIA, "אורקל חיזוי":הוא מושך אירועים מה-API של OSIRIS עצמו: GDELT, סכסוכים וחדשות.
הוא מעביר אותם למודל שפה מקומי (Ollama עם llama3.1) ומבקש תחזיות לאירועים ב-24 השעות, בשבוע, בחודש ובשנה הקרובים.
יש בו "מועצה" של כמה פרסונות LLM שמצביעות על כל תחזית. משקל ההצבעה של כל פרסונה נקבע לפי ציון Brier, כלומר כמה התחזיות הקודמות שלה התבררו כמדויקות.
הוא מוגדר כשרת API מקומי (FastAPI) ומזכיר פרויקט בשם MiroFish.המשמעות:
אי אפשר לבדוק את הקוד כראוי, כי קבצי .pyc הם bytecode. אפשר לפענח אותם חלקית בכלי decompile, אבל זה לא תחליף לקוד מקור.
מבחינת אבטחה, אין סיבה להריץ אותם. הם גם תלויים בגרסת פייתון ספציפית.
זה מעיד על תהליך פיתוח שבו סוכני AI מבצעים קומיטים בלי שמישהו בודק אותם, וזה כדאי לדעת לגבי אמינות הפרויקט באופן כללי.אם רוצים לדווח למפתח, הפתרון פשוט: להוסיף pycache/ ו-*.pyc ל-.gitignore ולמחוק את התיקייה מהמאגר.
בקיצור זבל AI אורגני
שלום! נראה שהשיחה הזו מעניינת אותך, אבל עדיין אין לך חשבון.
נמאס לכם לגלול בין אותם הפוסטים בכל ביקור? כשנרשמים לחשבון, תמיד תחזרו בדיוק למקום שבו הייתם קודם, ותוכלו לבחור לקבל התראות על תגובות חדשות (בין אם במייל, ובין אם בהתראת פוש). תוכלו גם לשמור סימניות ולפרגן ב-upvote לפוסטים כדי להביע הערכה לחברי קהילה אחרים.
בעזרת התרומה שלך, הפוסט הזה יכול להיות אפילו טוב יותר 💗
הרשמה התחברות { const baseUrl = "https://www.google.co.il/search?q=site:mitmachim.top"; const m = location.pathname.match(/^\/(topic|category)\/(\d+)/); const type = m ? m[1] : null; const id = m ? m[2] : null; let searchInput; function search(path = "") { const query = searchInput.value.trim(); if (query) { window.open(`${baseUrl}${path}%20${encodeURIComponent(query)}`, "_blank"); } } let buttons = {}; buttons.searchAll = { id: "bb-search-all", label: `חיפוש ${type ? "בכל הפורום" : ""}`, className: type ? "btn-secondary" : "btn-primary", callback: () => search(), }; if (type === "topic") { buttons.searchTopic = { label: "חיפוש בנושא זה", className: "btn-primary", callback: () => search(`/topic/${id}`), }; } else if (type === "category") { buttons.searchCategory = { label: "חיפוש בקטגוריה זו", className: "btn-primary", callback: () => search(`/category/${id}`), }; } buttons.cancel = { label: "ביטול", className: "btn-default", "data-bs-dismiss": "modal" }; const dialog = bootbox.dialog({ title: '<div style="text-align:center;"><img src="/assets/uploads/files/1625950269825-mt-google.png" width="400" alt="חיפוש בגוגל"></div>', message: '<input id="bb-inp" class="bootbox-input bootbox-input-text form-control" placeholder="הקלידו כדי לחפש בגוגל" autocomplete="off"/>', buttons, backdrop: true, show: true, onEscape: true }); dialog.on("shown.bs.modal", function () { searchInput = document.getElementById("bb-inp"); if (searchInput) { searchInput.focus(); searchInput.addEventListener("keydown", function (e) { if (e.key === "Enter") { e.preventDefault(); const query = this.value.trim(); if (query) { search(); dialog.modal("hide"); } } else if (e.key === "Escape") { e.preventDefault(); dialog.modal("hide"); } }); } const searchAllButton = document.getElementById("bb-search-all"); if (searchAllButton) { searchAllButton.title = "לחצו על אנטר כדי לחפש"; } }); })(); void 0;)