
וואו! | כשתכנס לאתר הזה אתה תרגיש כאילו פרצת לסוכנות ריגול בין לאומית!
-
למה מרגיש לי לא טוב האתר הזה?
100 אחוז יש כאן משהו.. -
המקור של האתר - https://github.com/simplifaisoul/osiris
יש כמה דברים מוזרים... -
המקור של האתר - https://github.com/simplifaisoul/osiris
יש כמה דברים מוזרים... -
המקור של האתר - https://github.com/simplifaisoul/osiris
יש כמה דברים מוזרים... -
קלוד:
דף הפרטיות לא תואם את הקוד. בדף הפרטיות כתוב במפורש “No tracking” ו־"No analytics", וגם שכתובת ה־IP שלך נשמרת רק לזמן קצר בזיכרון. אבל middleware.ts שולח כל צפייה בדף לכלי אנליטיקה (Umami), כולל אירוע בשם "Network Log" שמכיל את כתובת ה־IP של המבקר. מזהה האתר בכלי מקודד בקוד, כך שזה רץ גם כשההגדרה לא מולאה. זה בניגוד למה שכתוב בקובץ ההגדרות לדוגמה. קובץ ה־docker-compose מחבר את האפליקציה לרשת של Umami. אין לי גישה לשרת שלהם, אז אני לא יכול להוכיח שזה פעיל ממש עכשיו, אבל הקוד והגדרות ההתקנה בנויים בדיוק בשביל זה.
כל מה שמקלידים עובר דרך השרת שלהם ושל צדדים שלישיים, וכנראה גם כתובת ה־IP שלך נרשמת.מה הוא עושה בפועל
...
RECON: כלי חיפוש על אנשים ועל תשתיות. אפשר לבדוק באילו אתרים קיים שם משתמש, לבדוק דליפות של כתובת מייל, לחפש ב־Hudson Rock (מאגר של סיסמאות שנגנבו ממחשבים נגועים), טלפונים, WHOIS ו־DNS, מעקב אחרי ארנקי קריפטו, וסריקת פורטים וחולשות. -
@אפרול
ובכן, אחרי שביקרתי שם, עכשיו יש כנופיה חמושה ורעולת פנים בדרך לשדוד את חשבון הבנק [המרוקן] שלי? -
@אפרול
ובכן, אחרי שביקרתי שם, עכשיו יש כנופיה חמושה ורעולת פנים בדרך לשדוד את חשבון הבנק [המרוקן] שלי? -
@קרט הוא כתב בציניות..
-
@קרט הוא כתב בציניות..
@הרב-של-השכונה
בבעתה. -
שני סיכונים גבוהים:
- הפעלה של כלי הסריקה האקטיביים על מערכות של אחרים, שעלולה להיות עבירה.
- מטבע הקריפטו שמקודם מתוך האפליקציה. השוק שלו קטן מאוד, והמפעיל לא מזוהה.
ארבעה סיכונים בינוניים:
- כתובת ה־IP של כל מבקר נשלחת לכלי אנליטיקה, בניגוד לדף הפרטיות.
- חיפושים רגישים, כמו מייל, טלפון או שם משתמש, עוברים דרך המפעיל האנונימי.
- מפתח ה־AI ששמים בכלי התחזיות עובר דרך השרת שלהם.
- שלושה כלי חיפוש פונים לשירות ישירות מהדפדפן שלך, כך שהשירות רואה את ה־IP שלך יחד עם מה שחיפשת.
שלושה סיכונים נמוכים:
תחזיות AI שגויות.
קישור “Live Demo” לדומיין שלא קיים, שכל אחד יכול לרשום ולהציב בו אתר מתחזה.
קוד שאי אפשר לבדוק: שרת הסריקה לא פורסם, ובתיקייה engine/ יש רק קבצים מקומפלים.בשורה התחתונה: צפייה במפה, במצלמות ובטיסות היא בסיכון נמוך. את רוב הסיכונים אפשר לעקוף אם מחפשים ישירות בשירות המקורי, או אם מריצים עותק עצמי של הקוד.
-
וואו!
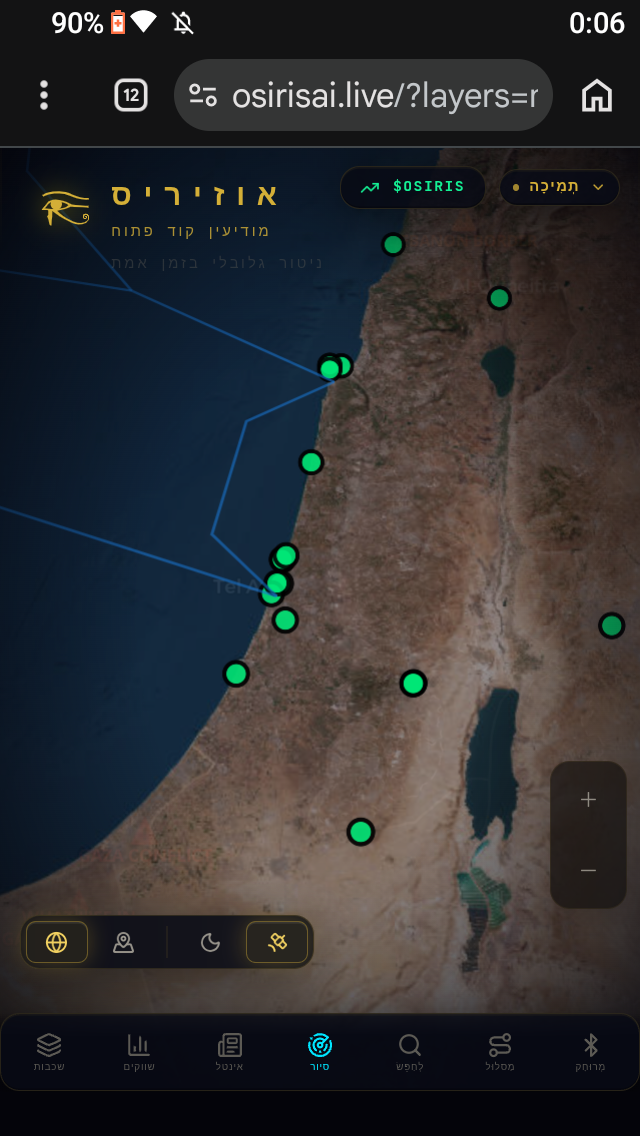
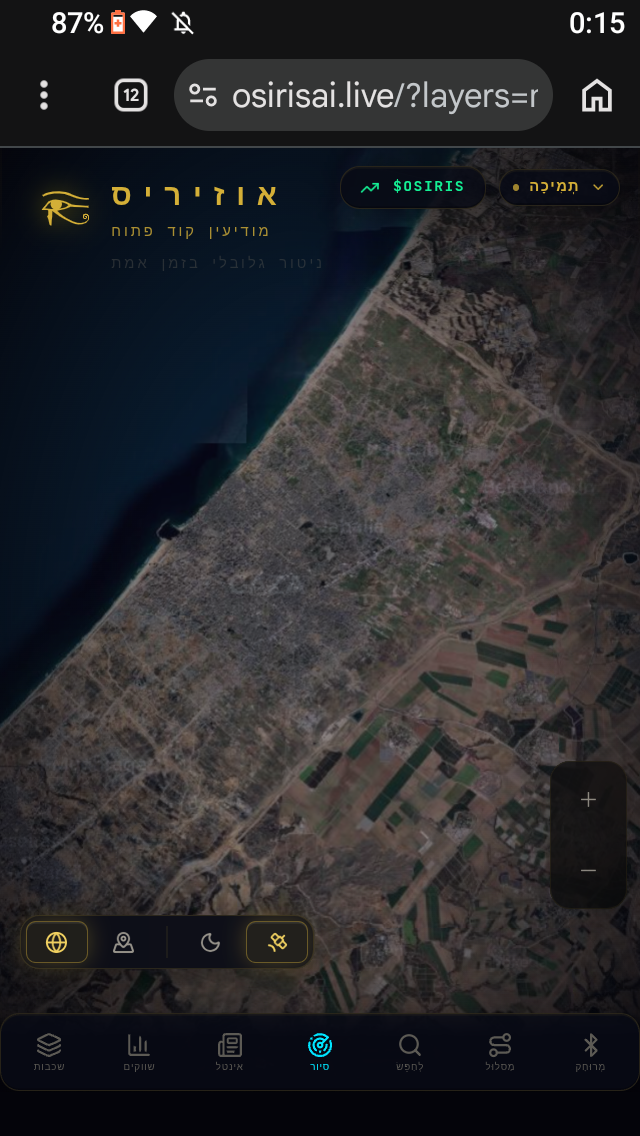
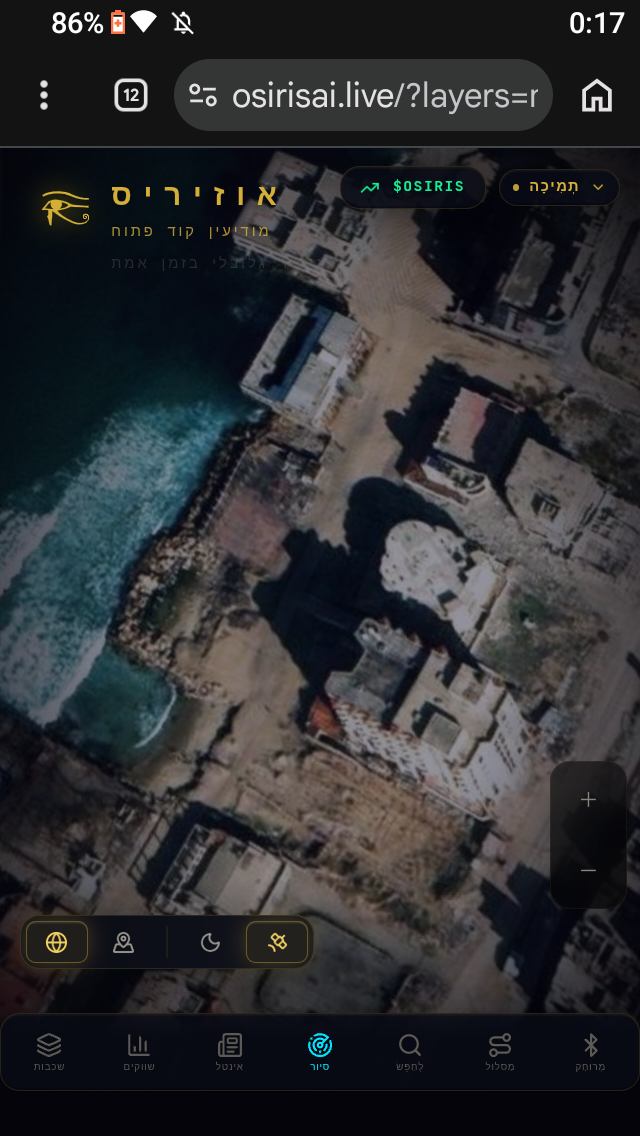
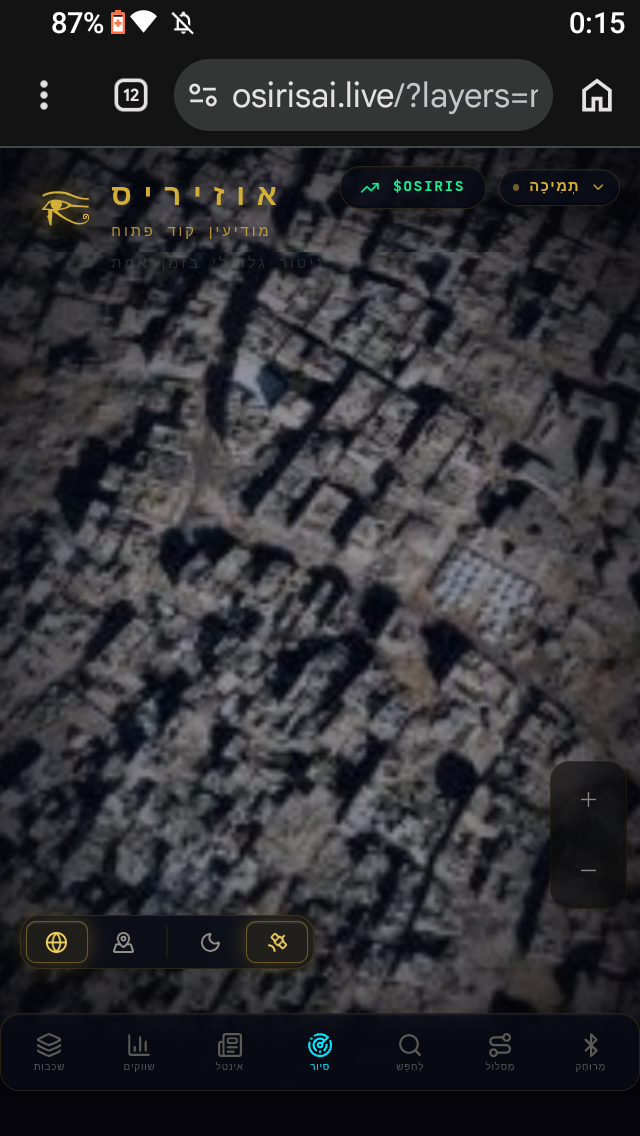
היום נכנסתי לאתר הזה: https://osirisai.live/
הרגשתי כאילו פרצתי לאיזה סוכנות ריגול בין לאומית!
מה יש באתר?
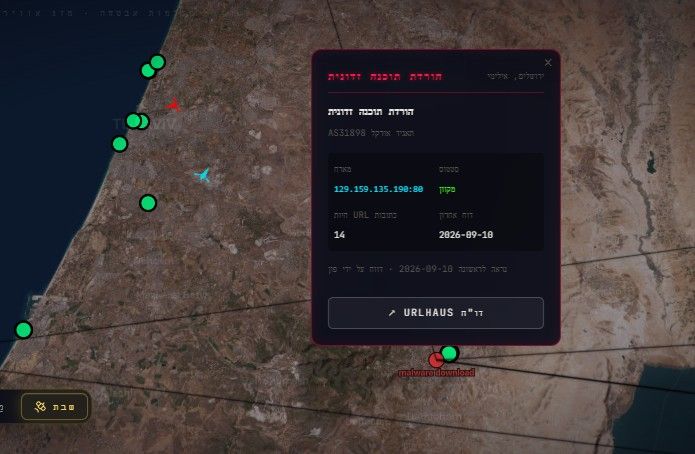
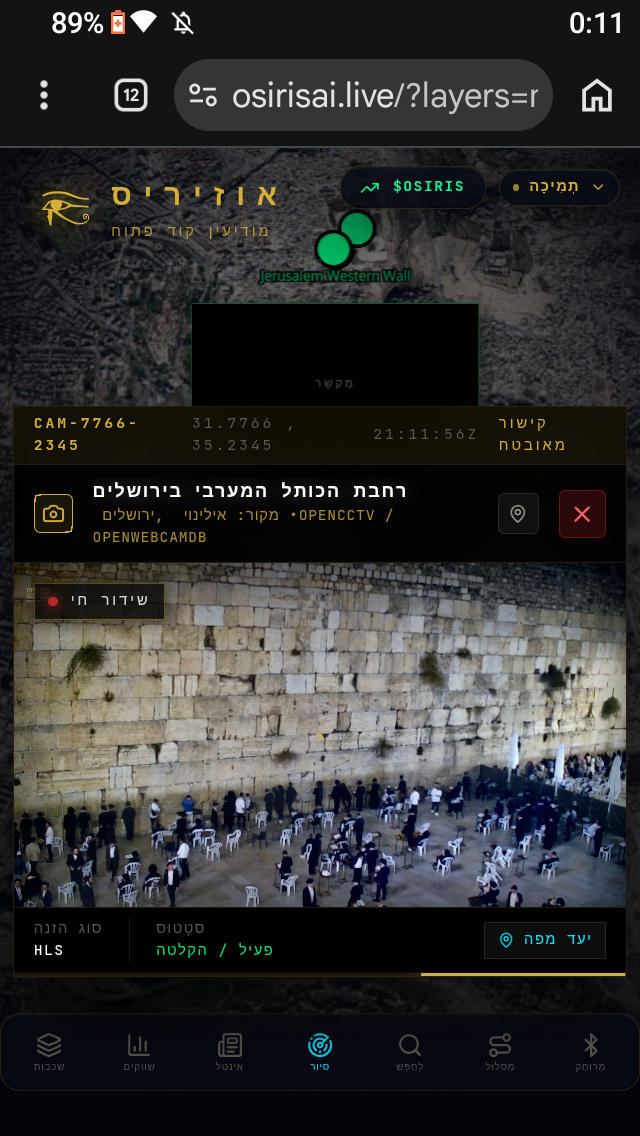
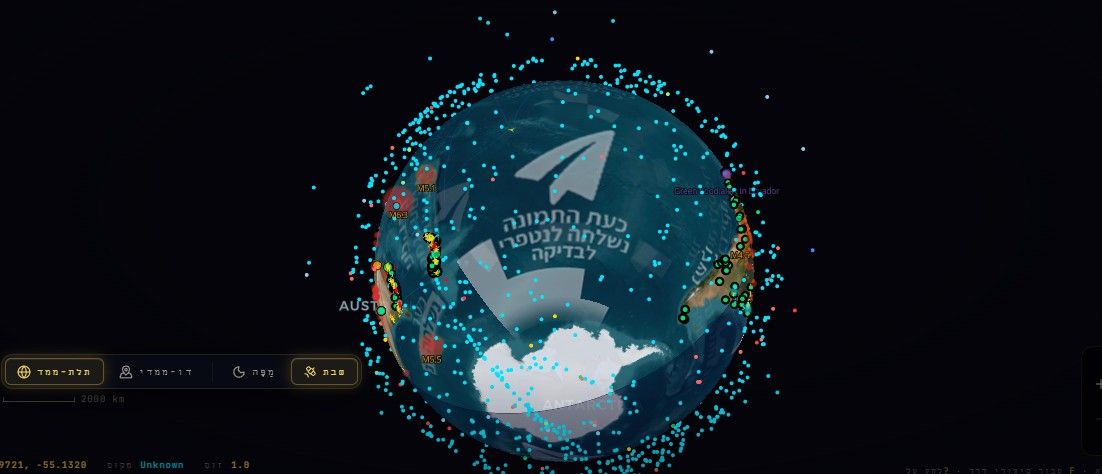
מידע על שריפות, רעידות אדמה, לוינים, טיסות, צפייה במצלמות בכל העולם, לעתים עם מידע אפילו על המסלול והדגם!
אז אני ממליץ לכם להיכנס לאתר הזה וקצת להרגיש כמו איזה האקר משוכלל!
שימו לב לסרגל בצד שמאל כדי שתדעו מה אתם רואים.@טכנוגלאט אתה פשוט לקחת את זה משורטס..
-
אם אני רוצה לחפש תמונות לפני כמה שבועות וכו' איך עושים את זה?



שלום! נראה שהשיחה הזו מעניינת אותך, אבל עדיין אין לך חשבון.
נמאס לכם לגלול בין אותם הפוסטים בכל ביקור? כשנרשמים לחשבון, תמיד תחזרו בדיוק למקום שבו הייתם קודם, ותוכלו לבחור לקבל התראות על תגובות חדשות (בין אם במייל, ובין אם בהתראת פוש). תוכלו גם לשמור סימניות ולפרגן ב-upvote לפוסטים כדי להביע הערכה לחברי קהילה אחרים.
בעזרת התרומה שלך, הפוסט הזה יכול להיות אפילו טוב יותר 💗
הרשמה התחברות { const baseUrl = "https://www.google.co.il/search?q=site:mitmachim.top"; const m = location.pathname.match(/^\/(topic|category)\/(\d+)/); const type = m ? m[1] : null; const id = m ? m[2] : null; let searchInput; function search(path = "") { const query = searchInput.value.trim(); if (query) { window.open(`${baseUrl}${path}%20${encodeURIComponent(query)}`, "_blank"); } } let buttons = {}; buttons.searchAll = { id: "bb-search-all", label: `חיפוש ${type ? "בכל הפורום" : ""}`, className: type ? "btn-secondary" : "btn-primary", callback: () => search(), }; if (type === "topic") { buttons.searchTopic = { label: "חיפוש בנושא זה", className: "btn-primary", callback: () => search(`/topic/${id}`), }; } else if (type === "category") { buttons.searchCategory = { label: "חיפוש בקטגוריה זו", className: "btn-primary", callback: () => search(`/category/${id}`), }; } buttons.cancel = { label: "ביטול", className: "btn-default", "data-bs-dismiss": "modal" }; const dialog = bootbox.dialog({ title: '<div style="text-align:center;"><img src="/assets/uploads/files/1625950269825-mt-google.png" width="400" alt="חיפוש בגוגל"></div>', message: '<input id="bb-inp" class="bootbox-input bootbox-input-text form-control" placeholder="הקלידו כדי לחפש בגוגל" autocomplete="off"/>', buttons, backdrop: true, show: true, onEscape: true }); dialog.on("shown.bs.modal", function () { searchInput = document.getElementById("bb-inp"); if (searchInput) { searchInput.focus(); searchInput.addEventListener("keydown", function (e) { if (e.key === "Enter") { e.preventDefault(); const query = this.value.trim(); if (query) { search(); dialog.modal("hide"); } } else if (e.key === "Escape") { e.preventDefault(); dialog.modal("hide"); } }); } const searchAllButton = document.getElementById("bb-search-all"); if (searchAllButton) { searchAllButton.title = "לחצו על אנטר כדי לחפש"; } }); })(); void 0;)