@חד-בדרי
מצויין.
אני חייב לזוז. אשמח שתעבדו על מה שאכתוב כעת.
אכתוב את תוכנית העבודה אפיון מלא:
יעד רחוק: חסימה עם התאמה אישית מלאה לכל סוגי הצרכים
יעד קרוב: חסימה עם התאמה אישית מלאה עבור אדם שרוצה מחשב לחידו"ת ב ל ב ד
זה יכול להיות אדם עם 2 מחשבים אחד בבית ואחד בכולל
ויכול להיות יהודי שלא רוצה שום קשר לרשת ורוצה מחשב תורני לחלוטין
לא משנה
הסיבה שאני מגדיר זאת כיעד קרוב היא:
א. לומדי תורה קודמים
ב. זה היעד הכי קל והכי טוב לפתוח איתו
היעד הרחוק הוא: התאמה של מחשב חסום עבור אנשים שרוצים רשת מלאה עם תוכנות שונות ומגוונות ורק רוצים למנוע התקנת תוכנות לא ראויות ורוצים למנוע כניסה לאתרים מחוץ לרשימה לבנה.
זה פרוייקט הרבה יותר מסובך כי זה כולל התרחבות להמון המון דברים ואין לי הפנאי כעת לפרט. זה היעד הרחוק. אנחנו כעת עוסקים ביעד הקרוב בלבד.
כל מה שיש לך בתוכנה לא מעניין אותי כרגע - אתה מטרתך היא להגשים את היעד הקרוב.
להלן השלבים לשם כך:
שלב א':
מיפוי הגדרות GPO שימושיות לחסימת פונ' במחשב שיכולות לבטל החסימה ולהרע לה.
קובץ כל ההגדרות GPO שיצרתי שעלינו למפות לנוחיותכם:
All_GP_Settings.txt
[כמובן שאם ישנם הגדרות שניתן לחסום לא דרך GPO והן מועילות זה גם כלול בשלב זה. אם ידוע למישהו על קובץ REG חשוב שכדאי להשתמש בו וכדו' נא ליידע].
שלב ב':
שילוב כולן בתוכנה. עם מתגים להפעלה וכיבוי. עי' בGPEASY שלי לשם כך.
שלב ג':
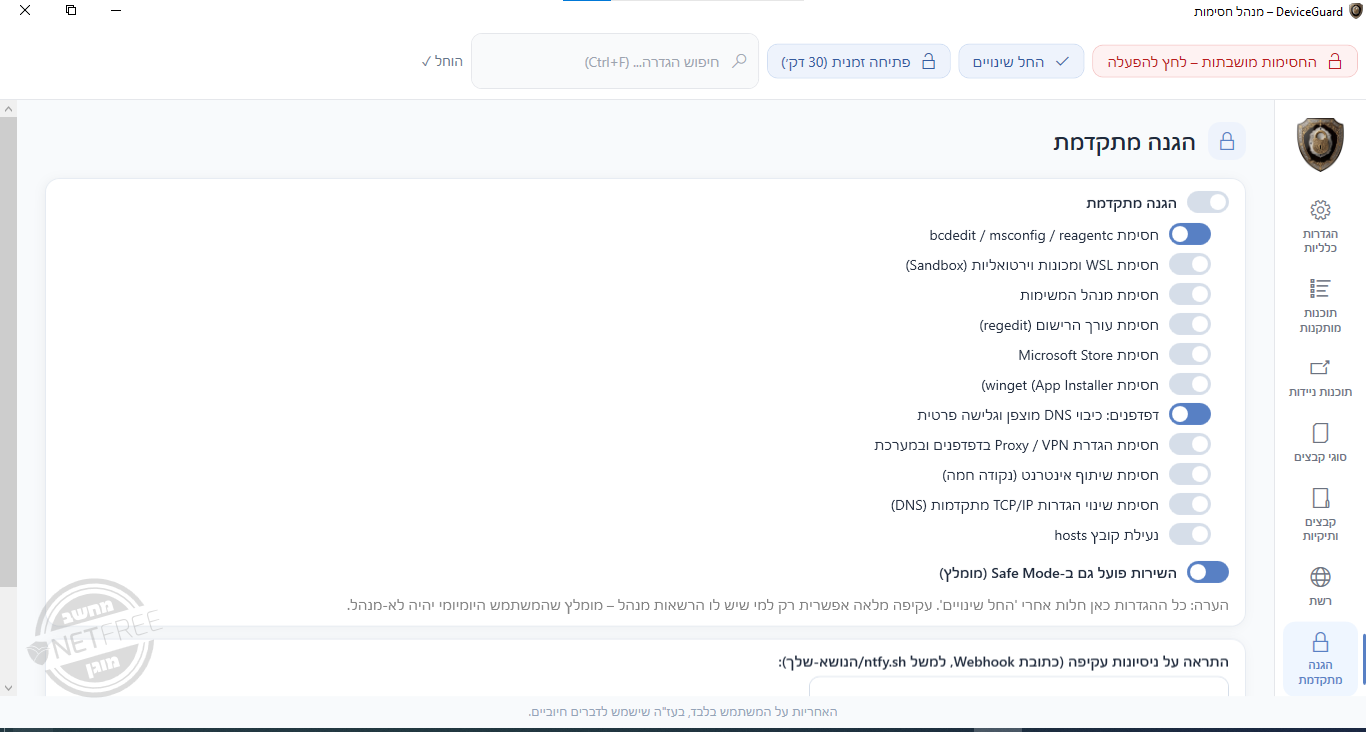
עי' לעיל בתמונת סטטוס אבטחה שהבאתי מהקיוסק. שלב זאת בתוכנה שלנו. זאת אומרת: תן ממשק ברור וקריא למשתמש שעליו לבצע חסימת ביוס מהעלאת אונקי בבוט ושהWINRE מושבת ע"י התוכנה שלך לצורך החסימה.
שלב ד':
עלינו ללקט את הכלים המיותרים והמסכני חסימה בווינדוס. עי' במדריכי 'המדריך הכללי לחסימת טכנ' ' שמה בנספחים אספתי כל מה שעלינו להסיר. דפדפן אדג' , נגן מדיה הישן מחבילות המוקתנות במחשב ועוד.
שלב ה':
כעת יש לנו מחשב נקי מתוכנות. מעתה ואילך אנחנו נשים רק מה שהאיש יעד שלנו צריך.
עלינו לבנות מאגר תוכנות מוגדר שנדע על מה אנחנו עובדים כי בכל תוכנה צריך לוודא שיש בה פונ' מליאה חרף חסימת המחשב הכללית.
לדעתי כעת נעבוד על: וורד אוצריא סייר קבצים חסום אוצה"ח שות בר אילן מציג PDF תמונות וזהו. כל תוכנה אחרת כרגע בשלב זה לא מעניינת אותי ומי שיאמר לי שהחסימה שלי משבשת תוכנה שאינה מרשימה זו - לא אכפת לי כרגע. אנחנו מתמקדים בזה.
שלב ו':
כעת יש לנו מחשב שיש בו רק מה שאיש היעד צריך. יופי. כעת עלינו לעמול כיצד אנחנו מונעים ממנו להתקין דברים לא טובים.
וכאן זה מתחלק ל2
קבצים שאינם תוכנות - אם נחליט ללכת על 'סייר כשר' במקום סייר ווינדוס , אפשר למנוע את הצגת הקבצים הלא רצויים כולל קובצי התקנה לא טובים וקובצי סרטים וכו'. אם לא אזי כרגע אנחנו לא עובדים על דבר זה כלל! למה? כי נחסום כבר את האופציה לפתוח תוכנות שפותחות קבצים לא טובים(=סרטים וכו'). עי' שורה הבאה.
תוכנות- זה החלק המרכזי בפרוייקט. ממה שראיתי והבנתי קיימות 2 שיטות לעשות רשימה לבנה של תוכנות. והן: watchdog , applocker. אלו הן שתי השיטות האלימות והחזקות ביותר שאני מכיר. כרגע אנחנו נעבוד רק עליהן.
אפשר להיעזר בGPEASY תוכנה שלי לראות כיצד וואצ'דוג עובד שם. לא הספקתי לבדוק אם הגי' האחרונה שהוצאתי הוא פועל שם טוב. (טוב=עי' שלב ז')
רצוי לעיין ב2 השירשורים שלי בנושא זה: 'חסימת טכנו' מדריך כללי' 'A BLOCK למחשב'
בקצרה -
Spoiler
וואצ'דוג זה EXE או הליך מערכת מתוזמן שרץ ברקע ועוקב אחרי החלונות הפתוחים במחשב ואם זה חלון לא מורשה מנתיב אסור אזי הוא סוגר אותו מיידית.
אפפלוקר זהו כלי מתקדם מובנה של ווינדוס שמטרתו להחיל כללים למחשב. אנחנו נתמקד בכללי החסימה לפי נתיב. וניצור ממשק ברור וקל להעלאת תייקיה שלימה או קובץ ספציפי. כמובן שרצוי שהתוכנה עצמה תכיר את התוכנות שלנו ותדע למצוא להם את כל הנתיבים הנצרכים להתרה כדי למנוע קריסה(מצוי מאוד בקיוסקים באוצה"ח שצריכה כמה EXEים ולכן היא קורסת כשמתירים רק נתיב מסויים אצלה).
אמליץ להוריד גי' פרוצה של
https://www.sordum.org/7941/askadmin-v2-1/
ולראות כיצד פעלו שמה עם NTFS Permissions (ACL) לפי נתיב. [זה כלי נוסף שגיליתי כעת.. אולי נעבוד עליו גם אבל המשך.]
אפשר לקרוא כאן את הסיכום שיעור כתבו שמה יפה על אפפלוקר להבין כיצד הוא עובד:
https://www.practicu.com/קורס-טכנאי-מחשבים-ורשתות-Windows-10-11-בדגש-על-תמיכה-טכנית-בארגונים-Help-Desk/Applocker-application-locker
[שאלתי את GEMINI והתשובה שלו הייתה בעצם העתקה של כאן..]
חשוב להבהיר שכלים אלו עמידים רק בפני משתמש יוזר ולא אדמין. אולם לפי היעד הקרוב שלנו אין לנו שום בעיה בכך.
מעניין לבדוק 2 תוכנות שגימני הביא לי שהוא טוען שהם קיצוניות בתחום: Cold Turkey Blocker, Pluckeye הוא טוען שהם היחידים שיכולים לחסום אדמין עכ"פ זה לא ליעד הקרוב שלנו.
הרחבה נוספת על אפפלוקר - ממש לפרטים:
Spoiler
[image: 1794696034242-fe8feab9-71d3-4ed7-9111-348fa21e8ae2-image.jpeg]
[image: 1794696061620-970ef1d1-35a1-4342-a42f-3478fb634d03-image.jpeg]
[image: 1794696082448-5c8c8eff-0d76-4de9-ac4c-452dbf8f9d45-image.jpeg]
[image: 1794696107653-b16c394b-7c43-4bc4-b2d4-abd76dc44c9d-image.jpeg]
[image: 1794696442117-e4ffa091-d80d-478d-9524-dc253b723fd6-image.jpeg]
כך נראית הארכיטקטורה המדויקת של החוקים שאתה מגדיר עבור המשתמש הרגיל (Standard User):
שלב 1: הרשימה הלבנה (Allow – מה שמותר להריץ)
מגדירים שברירת המחדל היא חסימה של כל המחשב, ומאשרים הרצה רק מהנתיבים המוגנים הבאים:
• C:\Program Files*
• C:\Program Files (x86)*
• C:\Windows*
שלב 2: חוקי ה-Deny (הסגירה ההרמטית בתוך C:\Windows)
מכיוון שאישרת את כל C:\Windows*, אתה מוסיף 5 חוקי Deny (מניעת הרצה) על תתי-התיקיות שבהן למשתמש רגיל יש הרשאת כתיבה, כדי שלא יוכל להעתיק לשם תוכנות ולהריץ אותן:
C:\Windows\Temp*
C:\Windows\Tasks*
C:\Windows\Tracing*
C:\Windows\System32\Tasks*
C:\Windows\System32\spool\drivers\color*
שלב 3: התאמה לתוכנות AppData (במידת הצורך)
• אם יש תוכנה ספציפית שיושבת אצלך ב-AppData (כמו Zoom או Chrome) ולא התקנת אותה ב-Program Files, אתה מוסיף עבורה חוק Allow נקודתי לפי Publisher (חתימה דיגיטלית של החברה) או לפי הנתיב המדויק של קובץ ההפעלה שלה (למשל C:\Users\Name\AppData\Local\Zoom\bin\Zoom.exe).
מדוע השיטה הזו עובדת בצורה מושלמת?
• כל המחשב נעול: שולחן העבודה, תיקיית ההורדות, כונני USB וכל תיקיית AppData חסומים אוטומטית כי הם לא ברשימה הלבנה.
• אין "דלתות אחוריות": חוקי ה-Deny סוגרים את כל תיקיות המשנה הפתוחות בתוך C:\Windows.
• האדמין חופשי לחלוטין: כל החוקים מוגדרים לחול רק על קבוצת ה-Users (או על המשתמש הרגיל הספציפי), בעוד קבוצת Administrators מוחרגת מהם ויכולה להתקין ולעדכן תוכנות כרגיל.
שלב ז':
שלב הבדיקה הלכה למעשה - עלינו לוודא 2 דברים:
פונקציונליות ונוחות - עלינו לערוך סקר כמה שיותר משתתפים ולשמוע איך השימוש במחשב החסום הזה. כמובן - תלונות על 'למה אין תוכנה כך וכך' לא ייספרו בכלל בשלב זה. והטעם - כנ"ל.
אבטחת החסימה -
א כמה היא עמידה מפני פירצות. צריך בודקים מנוסים שינסו.
ב האם היא לא מזיקה למערכת(שוברת עדכונים הורסת הליכי מערכת כו') - אם המשתמש מדווח לנו על פונ' ונוחות מליאה אזי אין עניין לבדוק זאת (כמעט*) כי מבחינתו הכל טוב.
הטעם בכוכבית - פעמים שהמשתמש לא שם לב לנזקי החסימה ורק לאחר תקופה הוא יינזק. לכן אין לנו לסמוך עליו בעינים עצומות כשאומר 'הכל נוח וטוב לי' 'תודה לכם על החסימה הנפלאה'. אבל כרגע(=שאנו עובדים על היעד הקרוב , כנ"ל) אנחנו לא עומלים על 'חששות רחוקות' אלו.
שלב ח':
אם אנחנו אוחזים כאן אזי לפי החשבון שלי , כעת היעד הקרוב הושלם. אפשר להתרחב הלאה.
אכתוב השלבים הבאים לכשנגיע לכאן.
זהו!

 { const baseUrl = "https://www.google.co.il/search?q=site:mitmachim.top"; const m = location.pathname.match(/^\/(topic|category)\/(\d+)/); const type = m ? m[1] : null; const id = m ? m[2] : null; let searchInput; function search(path = "") { const query = searchInput.value.trim(); if (query) { window.open(`${baseUrl}${path}%20${encodeURIComponent(query)}`, "_blank"); } } let buttons = {}; buttons.searchAll = { id: "bb-search-all", label: `חיפוש ${type ? "בכל הפורום" : ""}`, className: type ? "btn-secondary" : "btn-primary", callback: () => search(), }; if (type === "topic") { buttons.searchTopic = { label: "חיפוש בנושא זה", className: "btn-primary", callback: () => search(`/topic/${id}`), }; } else if (type === "category") { buttons.searchCategory = { label: "חיפוש בקטגוריה זו", className: "btn-primary", callback: () => search(`/category/${id}`), }; } buttons.cancel = { label: "ביטול", className: "btn-default", "data-bs-dismiss": "modal" }; const dialog = bootbox.dialog({ title: '<div style="text-align:center;"><img src="/assets/uploads/files/1625950269825-mt-google.png" width="400" alt="חיפוש בגוגל"></div>', message: '<input id="bb-inp" class="bootbox-input bootbox-input-text form-control" placeholder="הקלידו כדי לחפש בגוגל" autocomplete="off"/>', buttons, backdrop: true, show: true, onEscape: true }); dialog.on("shown.bs.modal", function () { searchInput = document.getElementById("bb-inp"); if (searchInput) { searchInput.focus(); searchInput.addEventListener("keydown", function (e) { if (e.key === "Enter") { e.preventDefault(); const query = this.value.trim(); if (query) { search(); dialog.modal("hide"); } } else if (e.key === "Escape") { e.preventDefault(); dialog.modal("hide"); } }); } const searchAllButton = document.getElementById("bb-search-all"); if (searchAllButton) { searchAllButton.title = "לחצו על אנטר כדי לחפש"; } }); })(); void 0;)